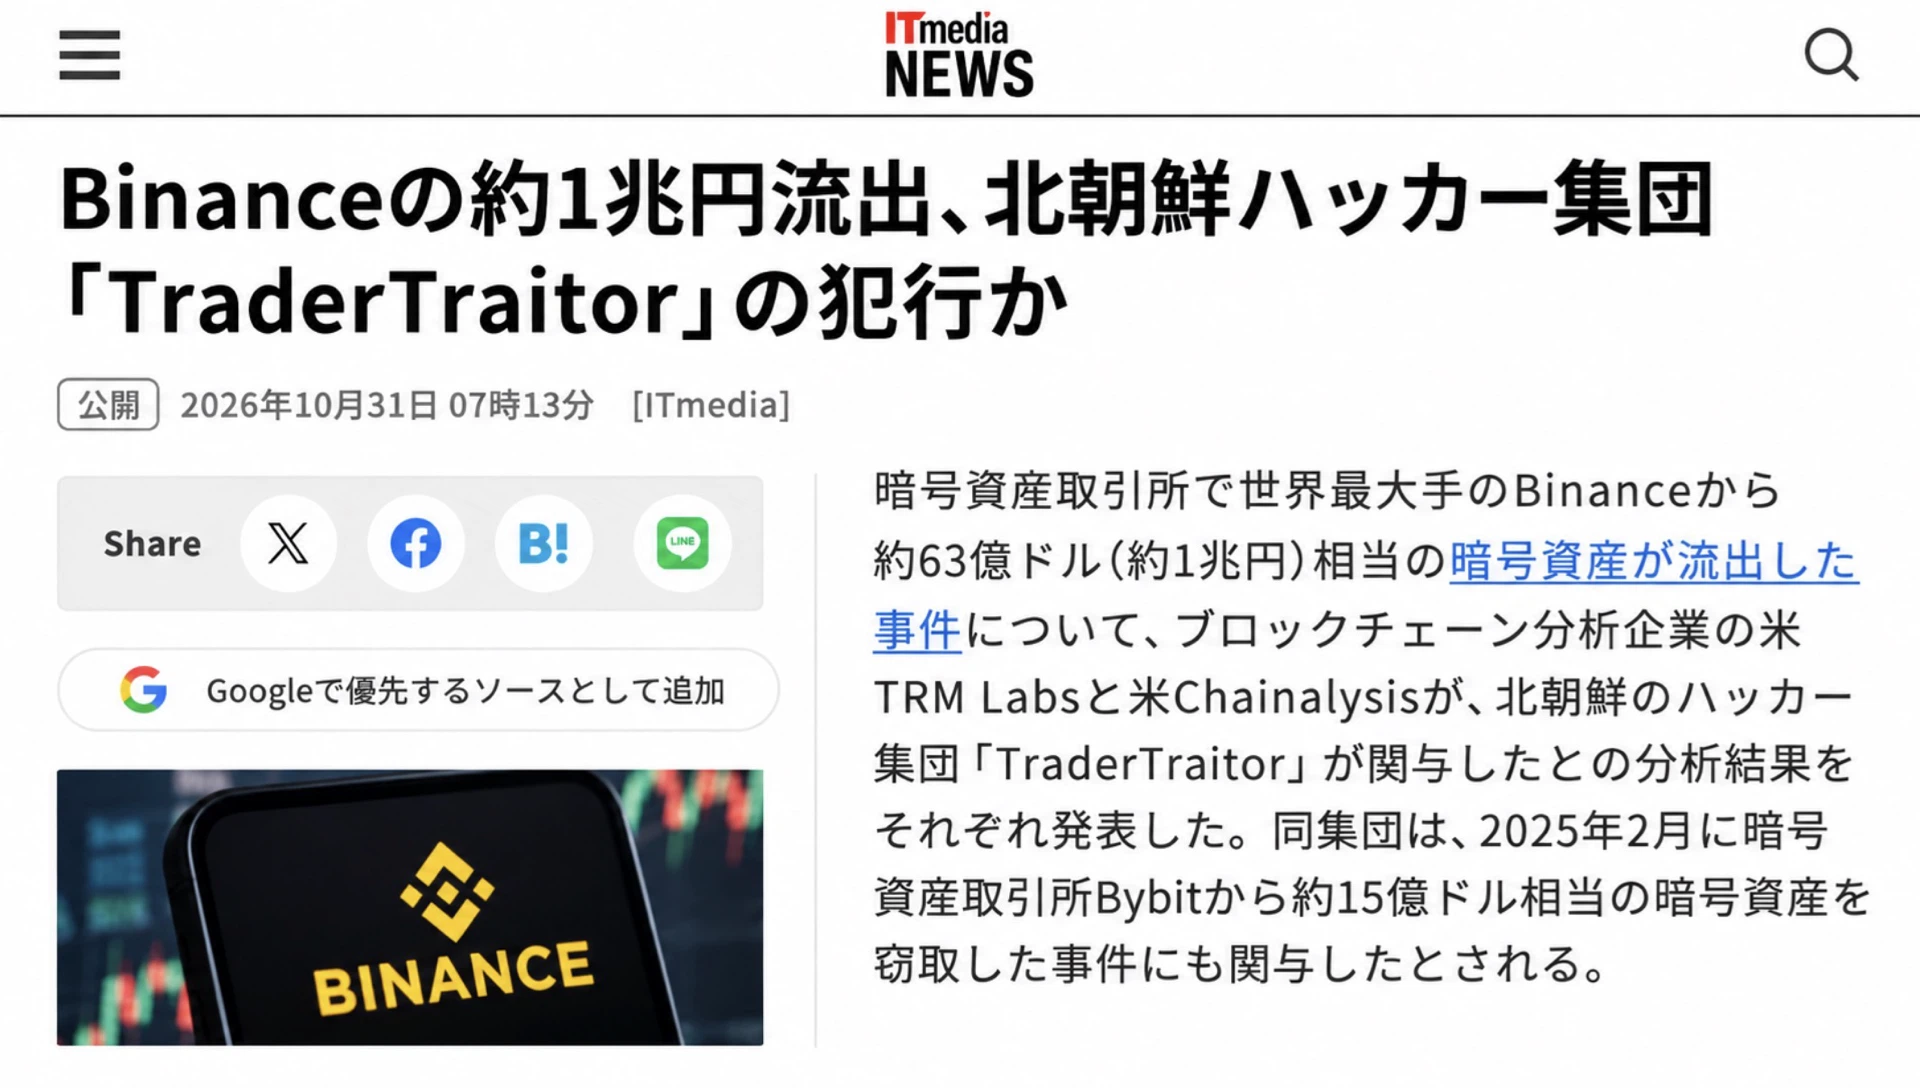
2026年10月29日、世界最大級の暗号資産取引所Binance(バイナンス)から、約63.6億ドル(約9,540億円)相当の暗号資産が流出する事件が発生しました。
ブロックチェーン分析企業TRM Labsは、今回の事件について、北朝鮮系ハッカー集団「TraderTraitor(トレーダートレイター)」による犯行との分析を発表しています。
しかし、ここで疑問が生まれます。
なぜ、世界有数の捜査能力を持つFBIであっても、北朝鮮のハッカーを簡単に逮捕できないのでしょうか。
実は、ハッカーの正体を特定することと、実際に逮捕することは別の問題です。
そこには、国家の主権や国際捜査への協力、犯罪人引き渡し制度など、複雑な法律上の問題が存在します。
この記事では、北朝鮮系ハッカーが逮捕されにくい理由を中心に、国際指名手配の仕組みや実際の摘発事例、盗まれたビットコインの行方について詳しく解説します。
北朝鮮系ハッカーによる暗号資産の巨額流出事件
北朝鮮系ハッカーによる暗号資産の窃盗は、2017年頃から国際的な問題として注目されてきました。
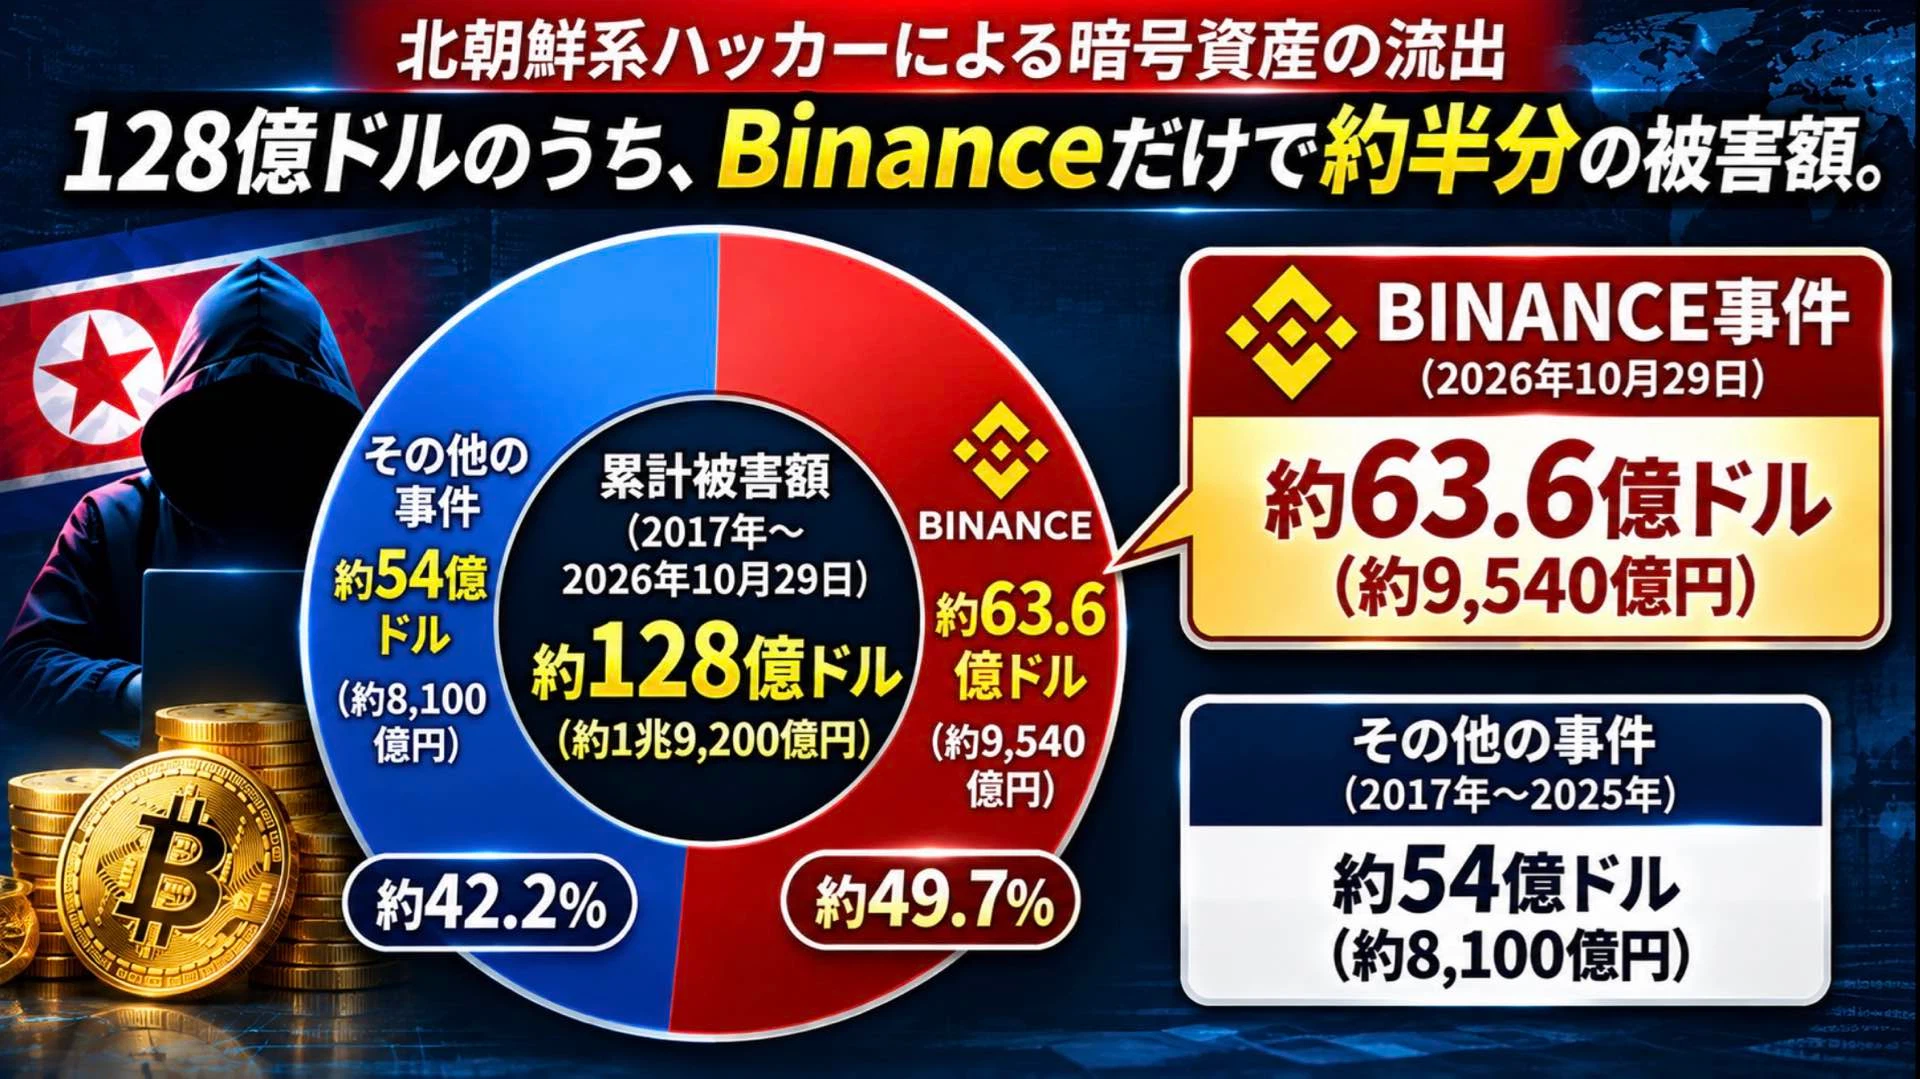
TRM Labsが2026年10月30日に公表した分析によると、北朝鮮系ハッカーが2017年以降に盗んだ暗号資産は、累計約128億ドルに達すると推定されています。
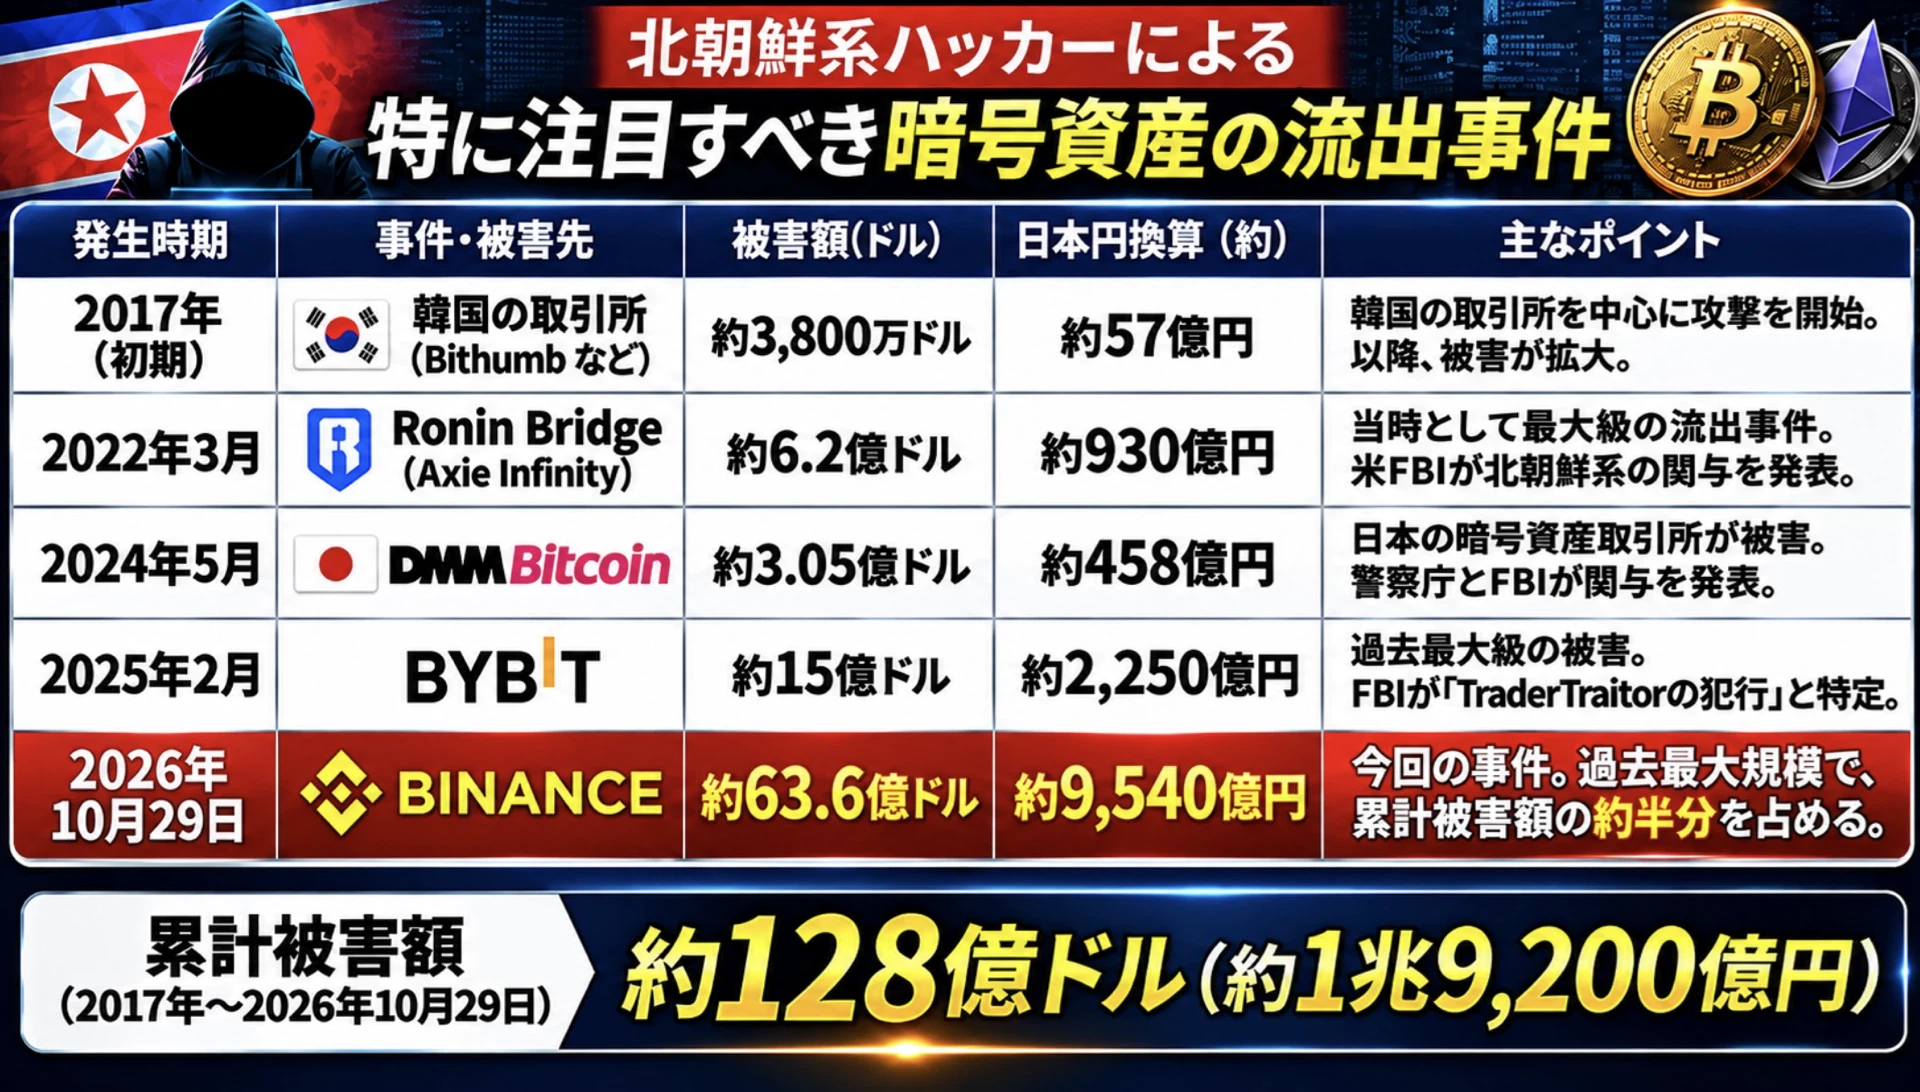
日本円では約1兆9,200億円という巨額の被害です。
さらに、2026年だけで約74億ドルが盗まれたと推定されており、過去約10年間の累計被害額の約58%を占めています。
北朝鮮系ハッカーが関与した主な事件
| 発生時期 | 被害先 | 被害額(概算) |
|---|---|---|
| 2022年3月 | Ronin Bridge | 約6.2億ドル |
| 2024年5月 | DMM Bitcoin | 約3.05億ドル |
| 2025年2月 | Bybit | 約15億ドル |
| 2026年10月 | Binance | 約63.6億ドル |
※被害額は当時の公表情報などに基づく概算です。
今回のBinance事件は、過去の暗号資産ハッキング事件と比較しても突出した規模となっています。
TRM Labsによると、攻撃者は約20分間で複数のブロックチェーン上にあるBinanceのウォレットから巨額の資産を移動させました。
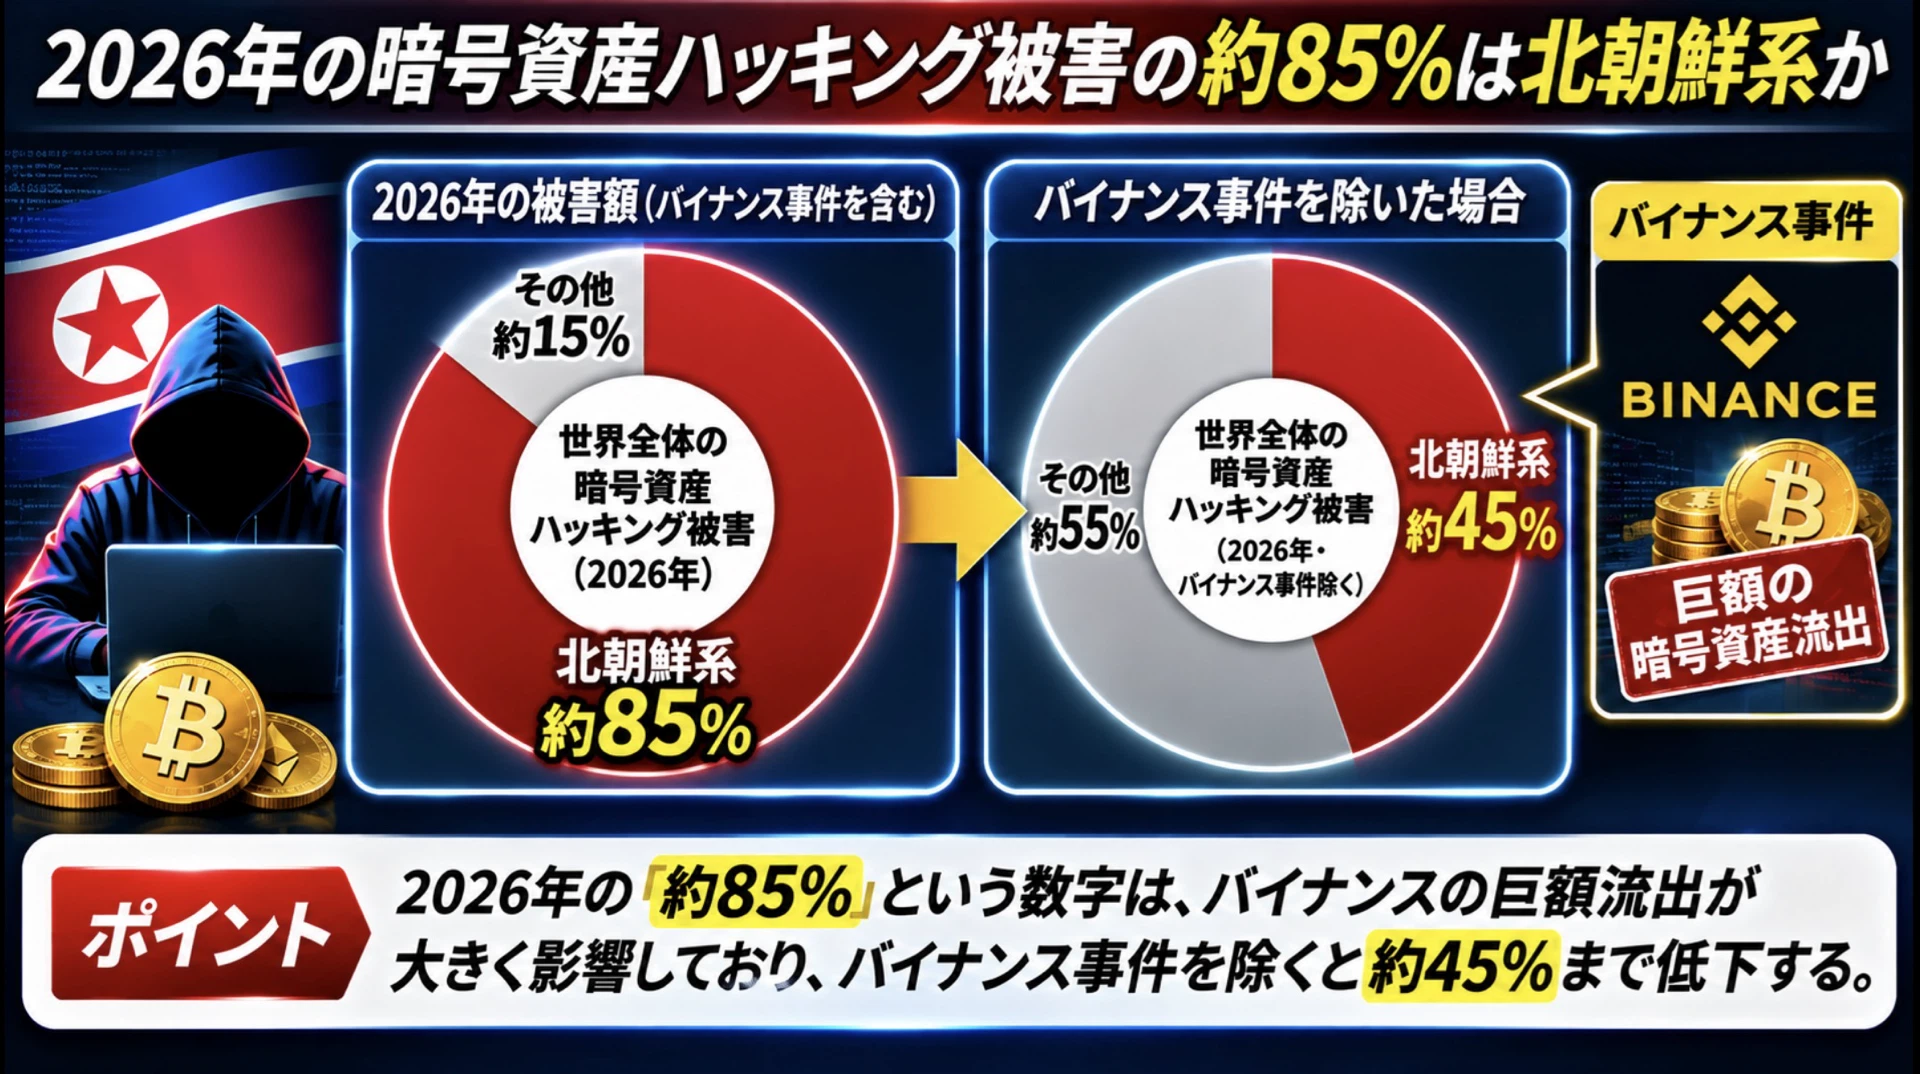
また、2026年の世界全体の暗号資産ハッキング被害額のうち、約85%が北朝鮮系ハッカーによるものと推定されています。
ただし、この数字はBinance事件の影響を強く受けています。
Binance事件を除外すると、北朝鮮系ハッカーによる被害額の割合は約45%まで低下します。
それでも、世界の暗号資産ハッキング被害の大きな割合を占めていることが分かります。
出典:TRM Labs「North Korea Has Stolen USD 12.8 Billion in Crypto」
北朝鮮のハッカー組織「ラザルス」とは?
北朝鮮系ハッカーとして最も有名なグループの一つが、Lazarus(ラザルス)です。
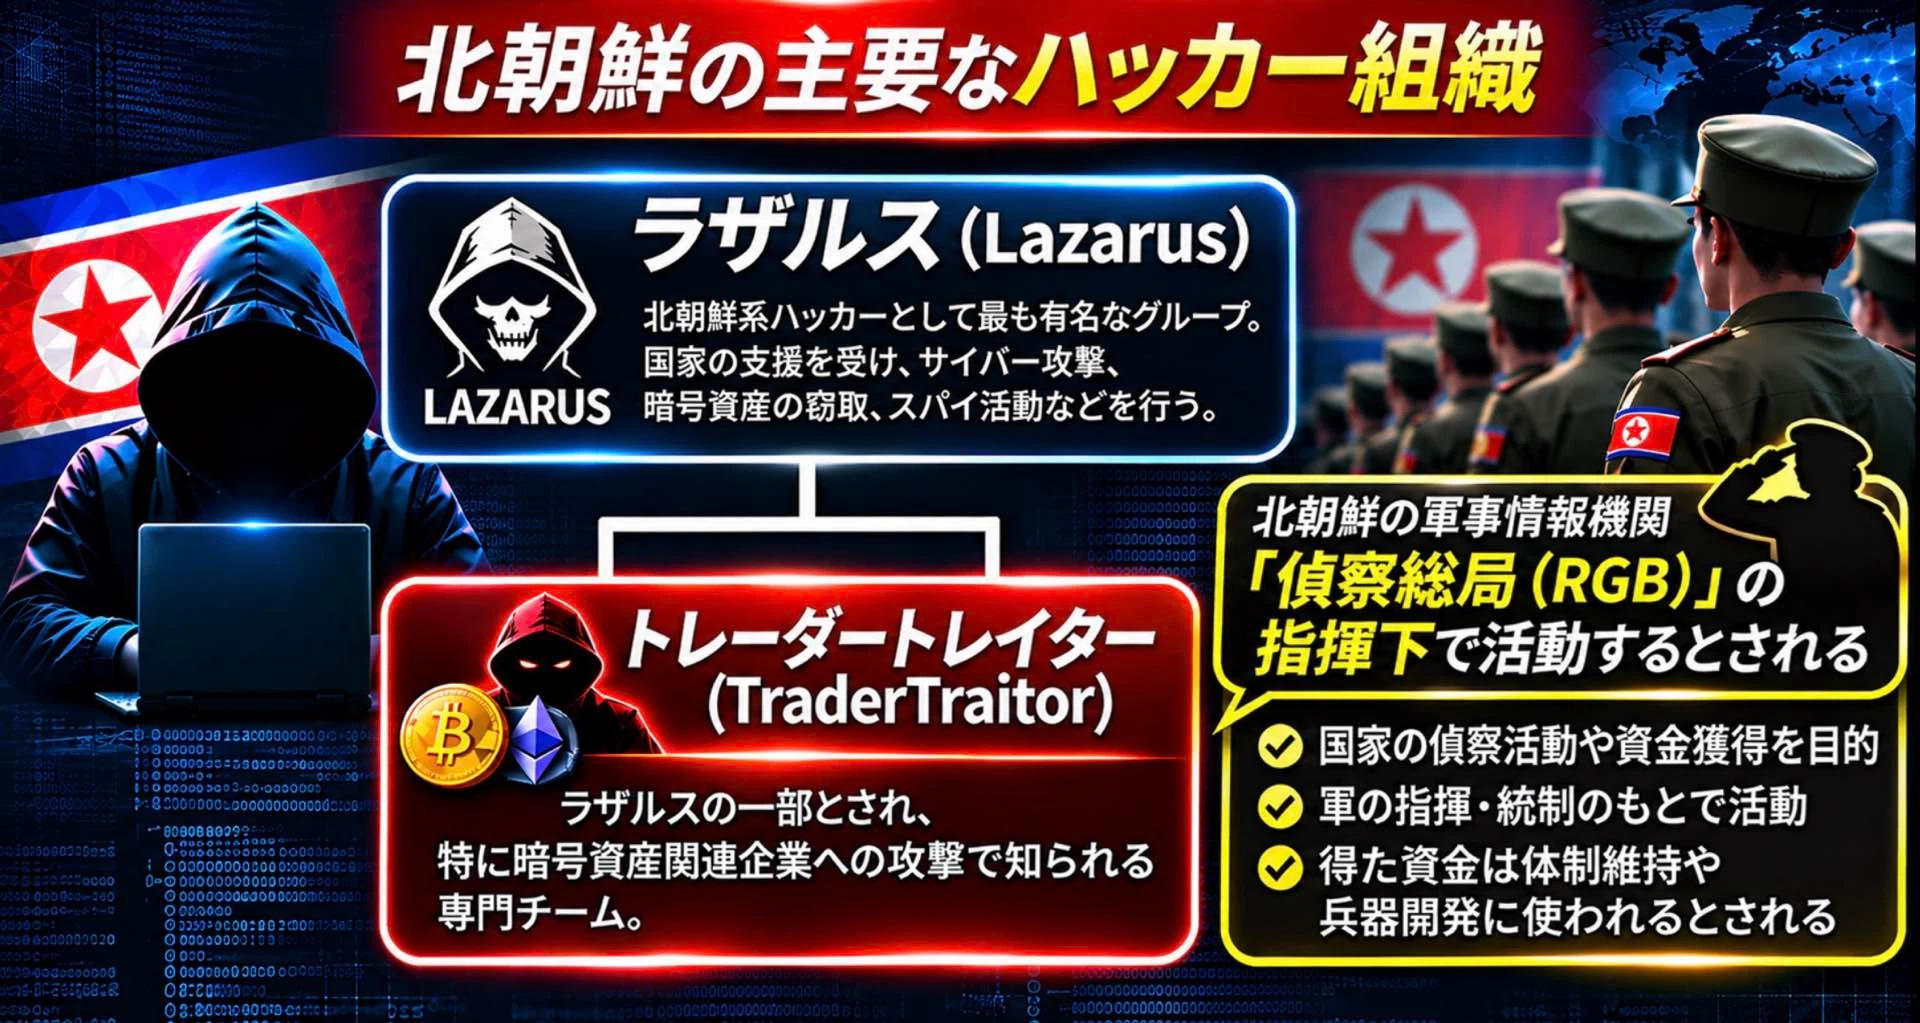
ラザルスは、金融機関や暗号資産関連企業へのサイバー攻撃、情報窃取などで知られています。
米国政府は、ラザルスなどの北朝鮮系サイバー攻撃グループについて、北朝鮮の軍事情報機関である「偵察総局(RGB)」との関係を指摘しています。
TraderTraitorとの関係
TraderTraitorは、暗号資産関連企業への攻撃で知られる北朝鮮系のサイバー攻撃活動です。
2025年のBybit事件では、FBIがTraderTraitorによる犯行と発表しました。
また、2026年のBinance事件についても、TRM LabsはTraderTraitorによる犯行との分析を公表しています。
ただし、ここで注意したいのは、Binance事件について北朝鮮の関与を発表しているのはTRM Labsであり、2026年10月30日時点では政府機関による正式な犯行特定は確認されていないという点です。
民間の分析機関による高い確信度の評価と、捜査機関による公式発表は区別する必要があります。
FBIが北朝鮮のハッカーを逮捕できない理由
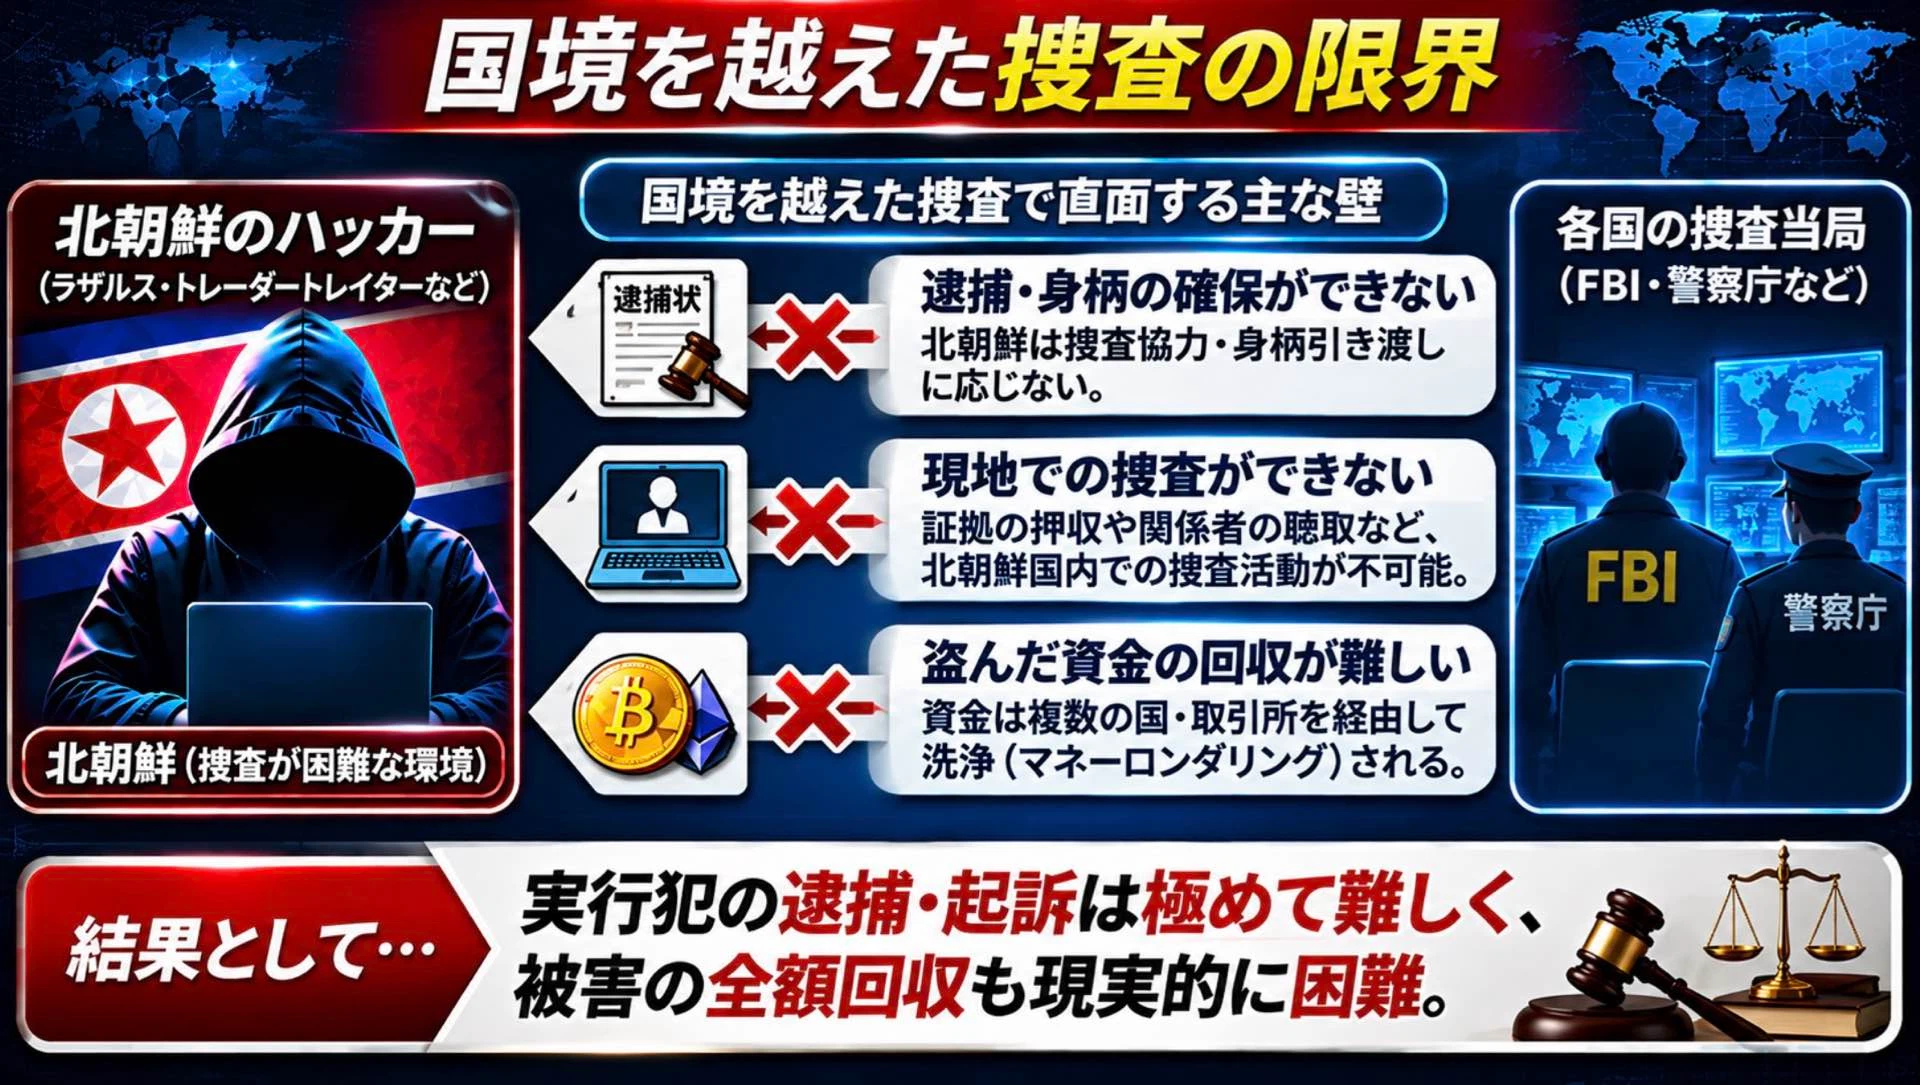
北朝鮮系ハッカーの逮捕が難しい最大の理由は、国境を越えた捜査には制約があるためです。
FBIは北朝鮮国内で自由に捜査できない
例えば、外国の警察が日本国内にいる人物を犯罪の容疑者と判断したとします。
しかし、その国の警察が日本政府の許可なく日本国内へ入り、容疑者を拘束することは通常認められません。
これは国家の主権に関わる問題です。
同じように、FBIも北朝鮮国内へ自由に入り、容疑者を逮捕することはできません。
外国にいる容疑者を拘束するには、原則として滞在国の当局による協力が必要になります。
犯人の特定と逮捕は別の問題
サイバー犯罪では、通信記録やブロックチェーン上の取引履歴、使用されたサーバーなどから犯行グループを分析できます。
しかし、犯行グループが分かったとしても、容疑者の身柄を確保できるとは限りません。
特に北朝鮮系ハッカーの場合、国家機関との関係が指摘されています。
仮に容疑者が北朝鮮政府の指示や支援を受けて活動しているのであれば、北朝鮮当局が米国の捜査に協力する可能性は極めて低いと考えられます。
これが、北朝鮮系ハッカーの逮捕を難しくしている「国家の壁」です。
米司法省は2021年に北朝鮮人ハッカー3人を起訴
実際、米司法省は2021年2月17日、北朝鮮の軍事情報機関に所属するとされるハッカー3人を起訴したと発表しました。
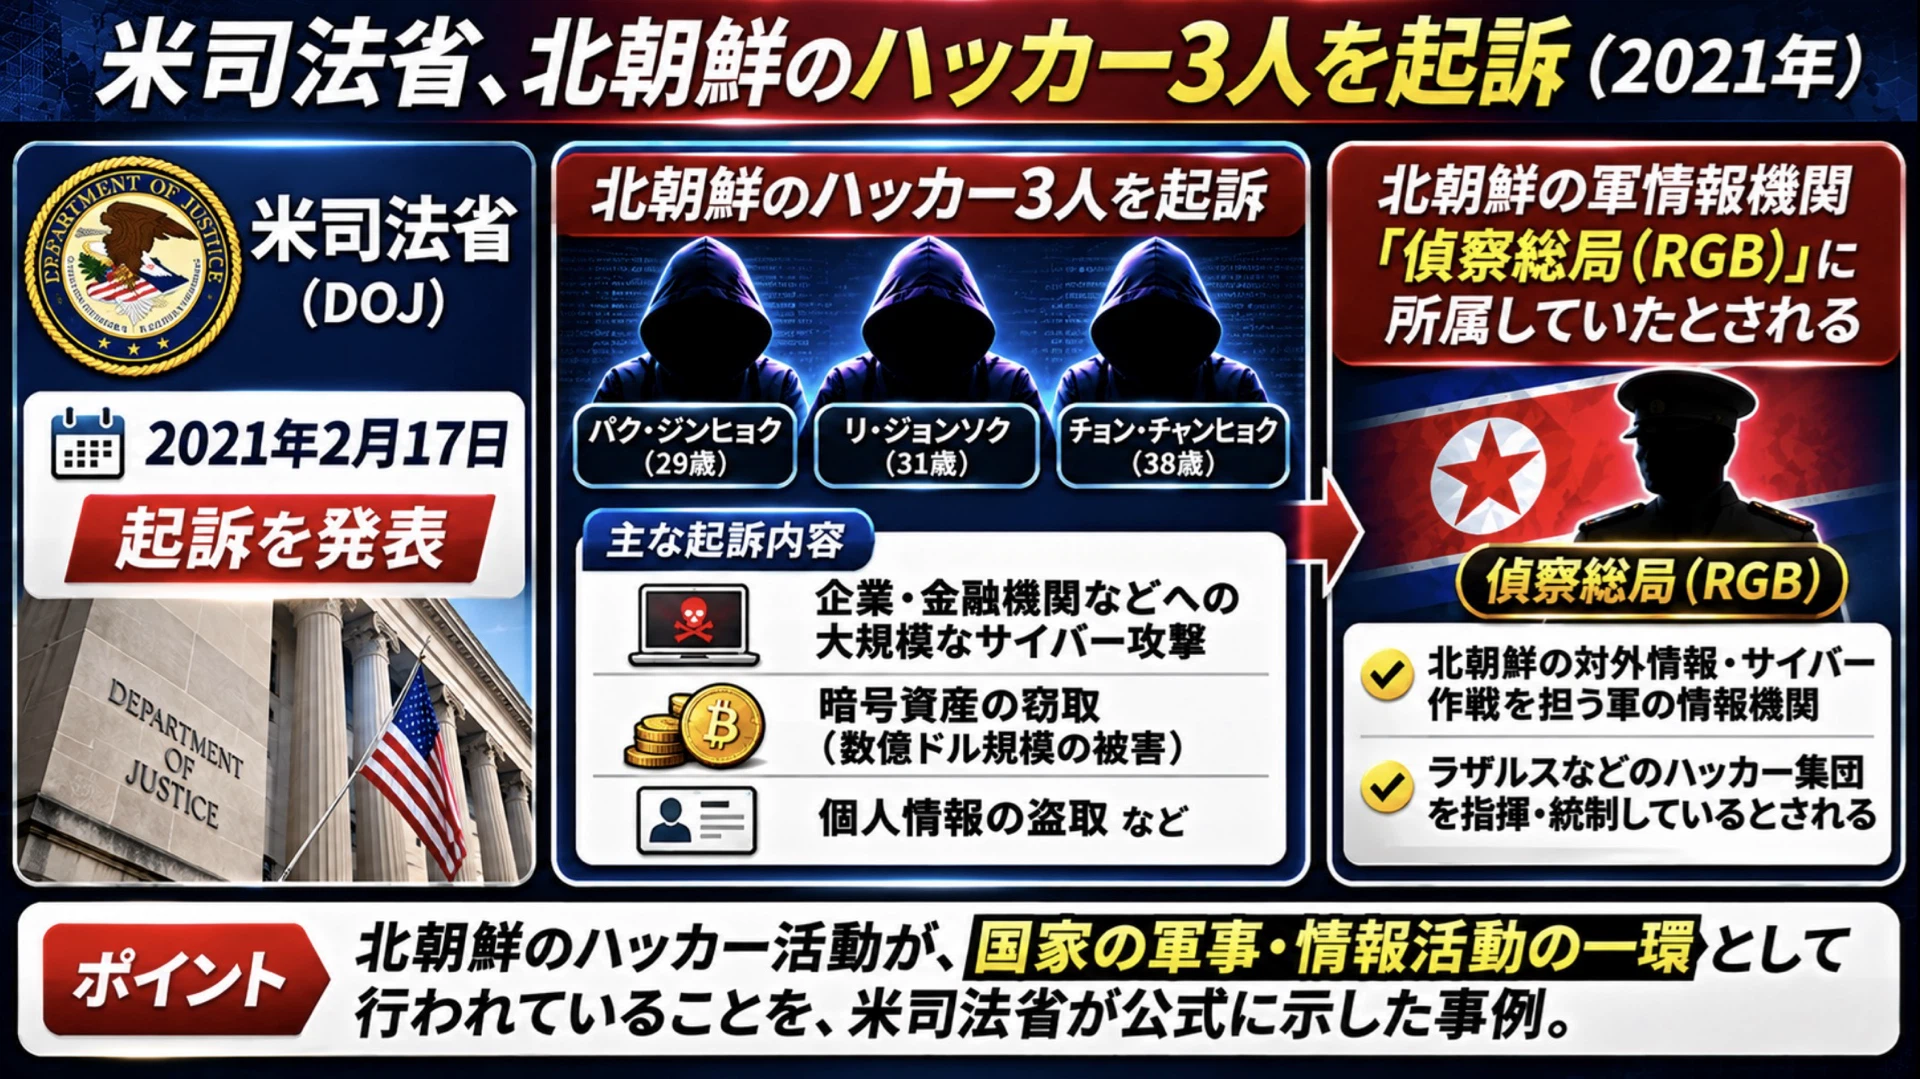
起訴された3人は、銀行や暗号資産関連企業などを標的にしたサイバー犯罪に関与したとされています。
米司法省によると、関連する犯罪計画では13億ドル以上の資金や暗号資産を盗み取ろうとした疑いがありました。
しかし、起訴されたからといって、直ちに容疑者の身柄を確保できるわけではありません。
米国の裁判所で刑事手続きを進めることと、外国にいる容疑者を拘束することは、別の問題だからです。
この事件は、北朝鮮系ハッカーに対する国際捜査の難しさを示す代表的な事例といえます。
国際指名手配すれば北朝鮮のハッカーを逮捕できる?
国際的な犯罪事件では、インターポール(国際刑事警察機構)の名前を耳にすることがあります。
そのため、国際指名手配すれば世界中で容疑者を逮捕できると考える人もいるかもしれません。
しかし、実際にはそうではありません。
インターポールの赤手配書とは?
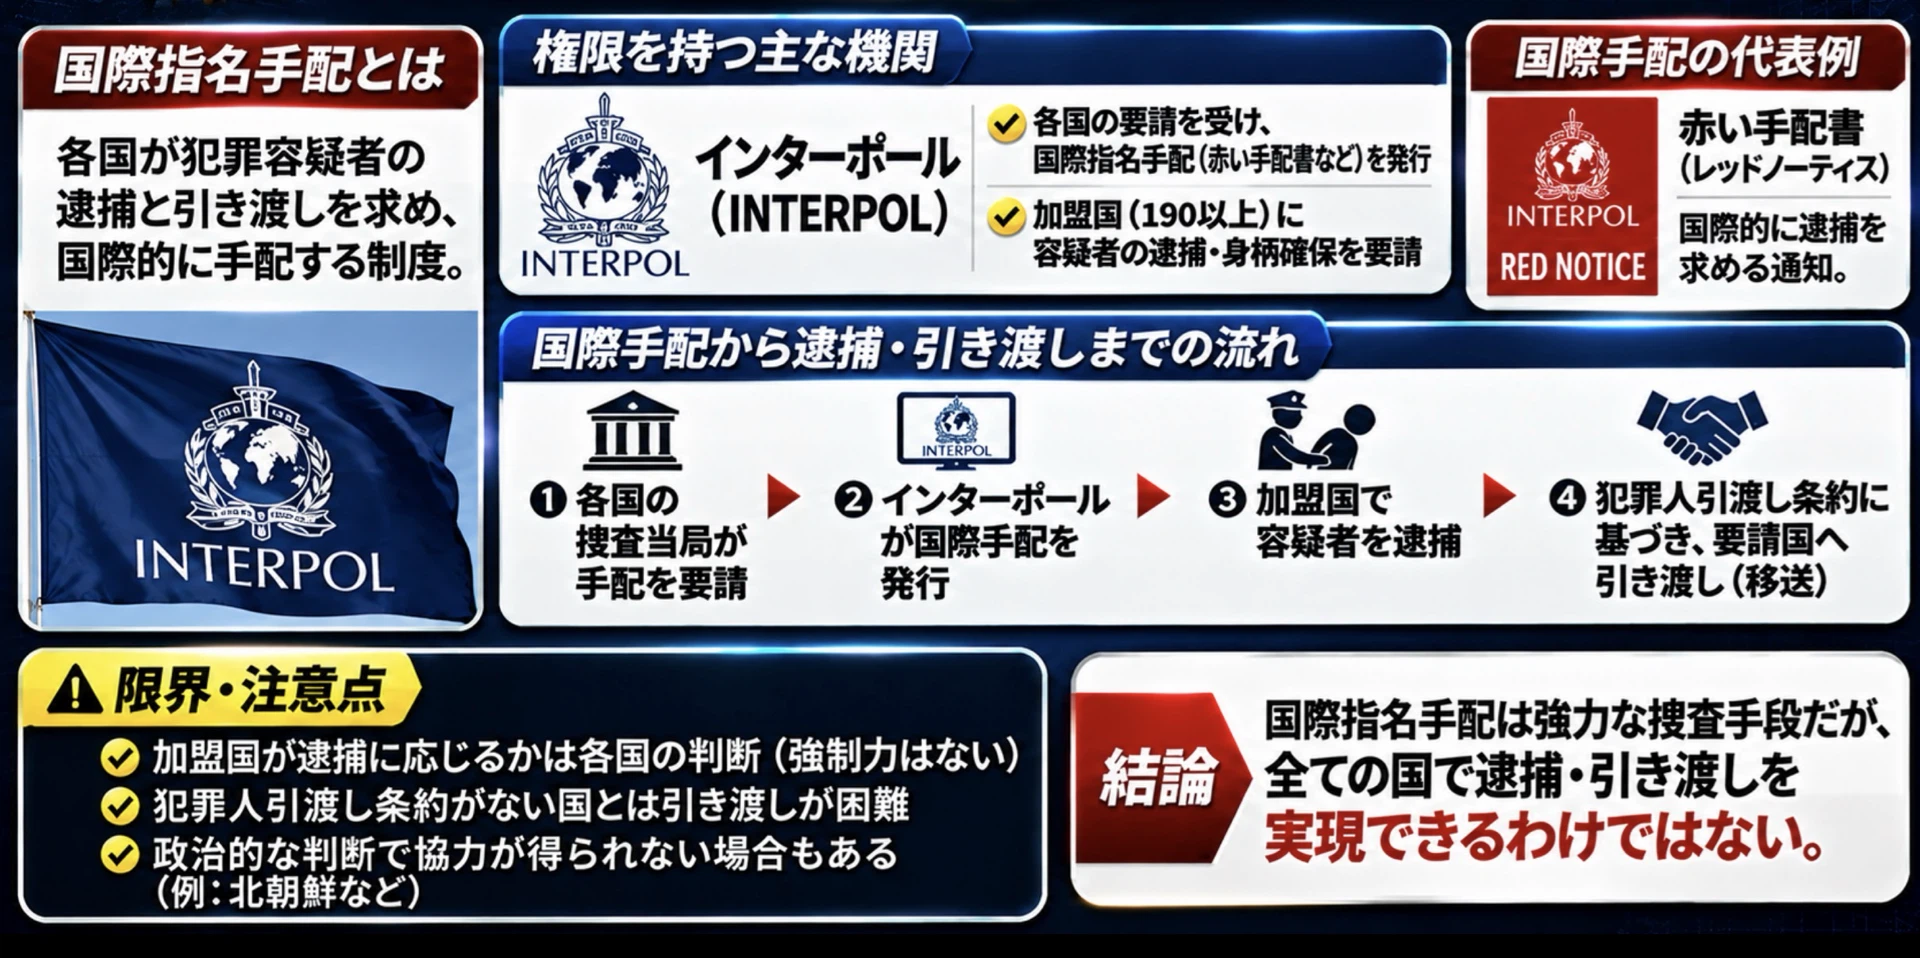
インターポールには「赤手配書(Red Notice)」という仕組みがあります。
赤手配書は、加盟国の捜査機関に対して、容疑者の所在確認や、引き渡しなどに向けた暫定的な拘束への協力を求める通知です。
重要なのは、赤手配書は世界共通の逮捕状ではないという点です。
実際に容疑者を逮捕するかどうかは、各国の法律や判断に委ねられています。
そのため、国際指名手配が行われても、滞在国が協力しなければ身柄の確保は難しくなります。
なお、ここで説明しているのは赤手配書の一般的な仕組みであり、今回のBinance事件の容疑者について赤手配書が発行されたという意味ではありません。
北朝鮮のハッカーが逮捕される可能性はある?
それでは、北朝鮮系ハッカーは一生逮捕されないのでしょうか。
必ずしもそうとは限りません。
重要なのは、容疑者がどの国に滞在しているかという点です。
国外へ移動すれば逮捕される可能性がある
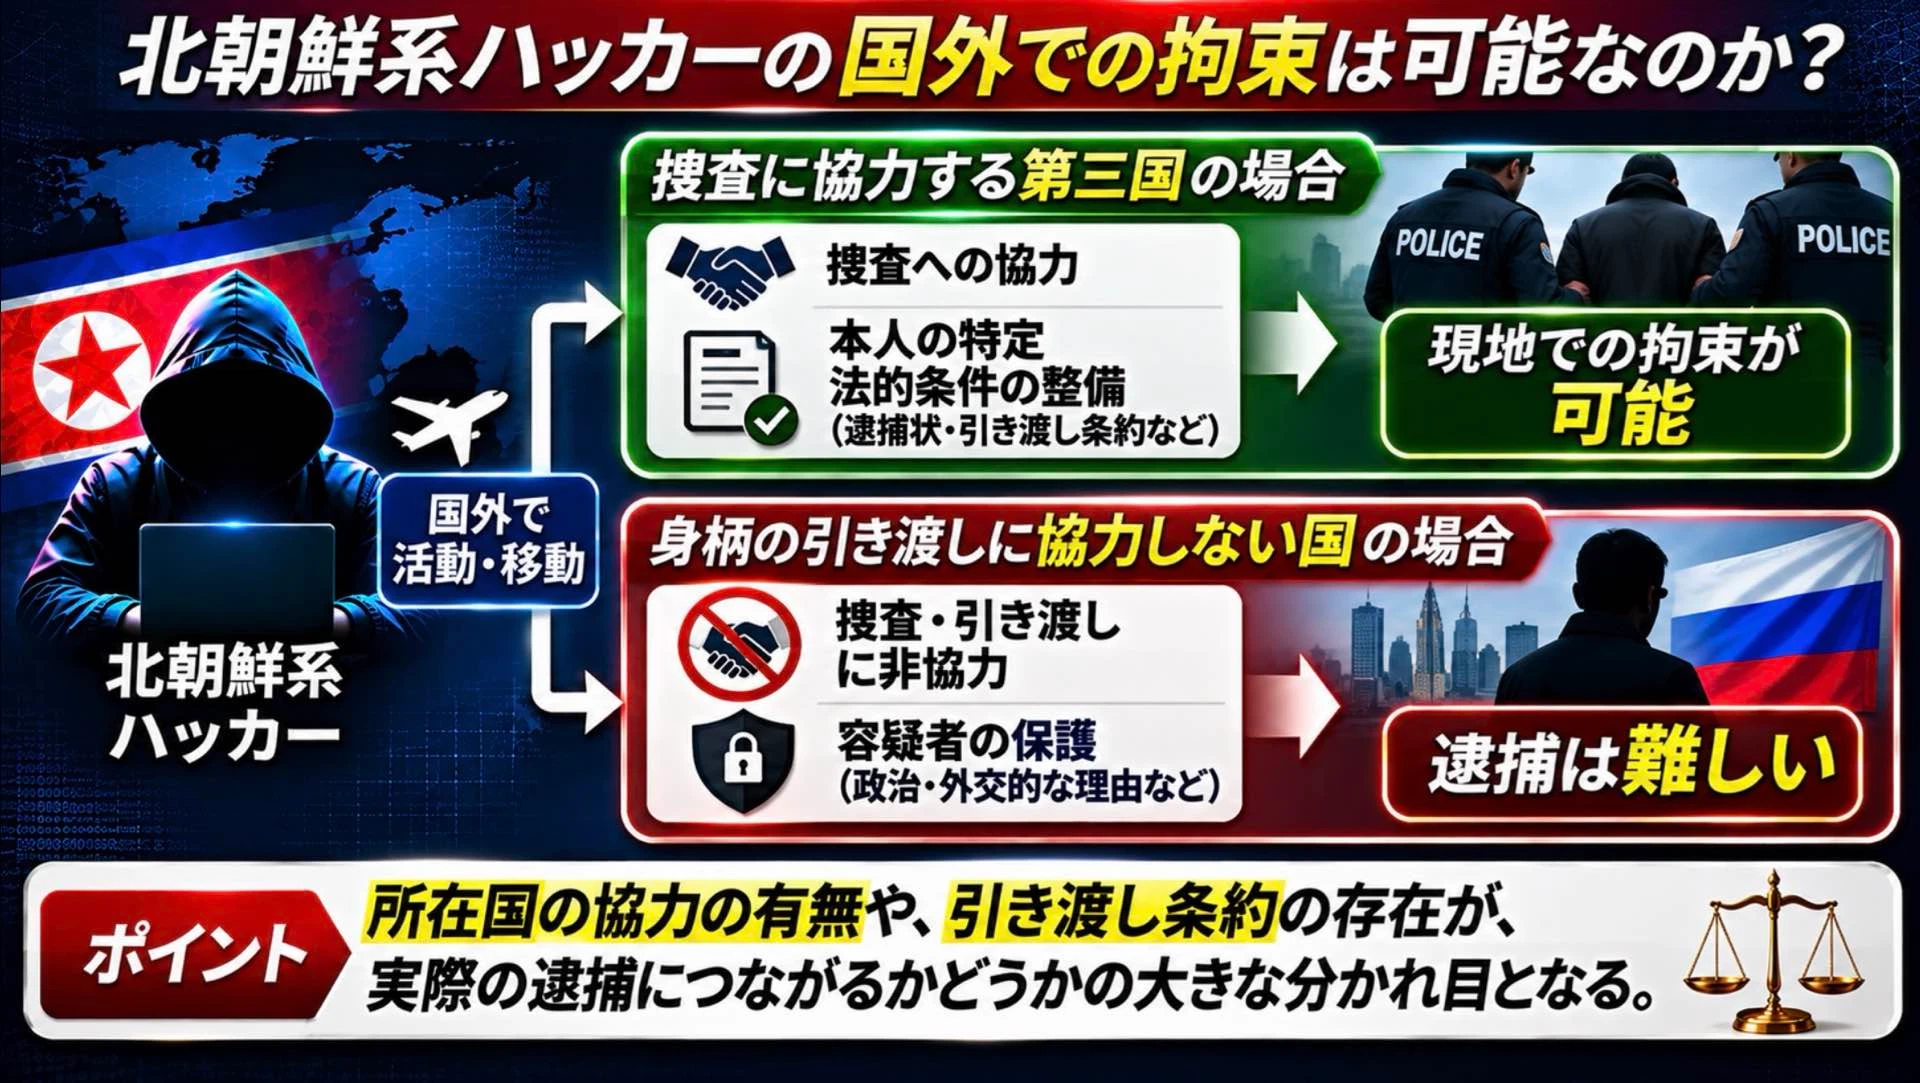
北朝鮮系ハッカーが、常に北朝鮮国内で活動しているとは限りません。
2021年に米司法省が起訴した北朝鮮人ハッカー3人についても、中国などで活動していたことが指摘されています。
仮に容疑者が捜査に協力する第三国へ移動し、必要な法的条件が整えば、その国の当局によって拘束される可能性があります。
一方で、身柄の引き渡しに協力しない国に滞在している場合、逮捕は難しくなります。
つまり、北朝鮮系ハッカーの逮捕可能性は、本人の所在地と滞在国の対応によって大きく変わるのです。
実際に資金洗浄の協力者が逮捕された事例
北朝鮮系ハッカー本人を逮捕することは難しくても、犯罪を支える協力者が摘発されるケースはあります。
その代表例が、ガレブ・アラウマリー(Ghaleb Alaumary)の事件です。
カナダ人に禁錮11年8カ月の判決
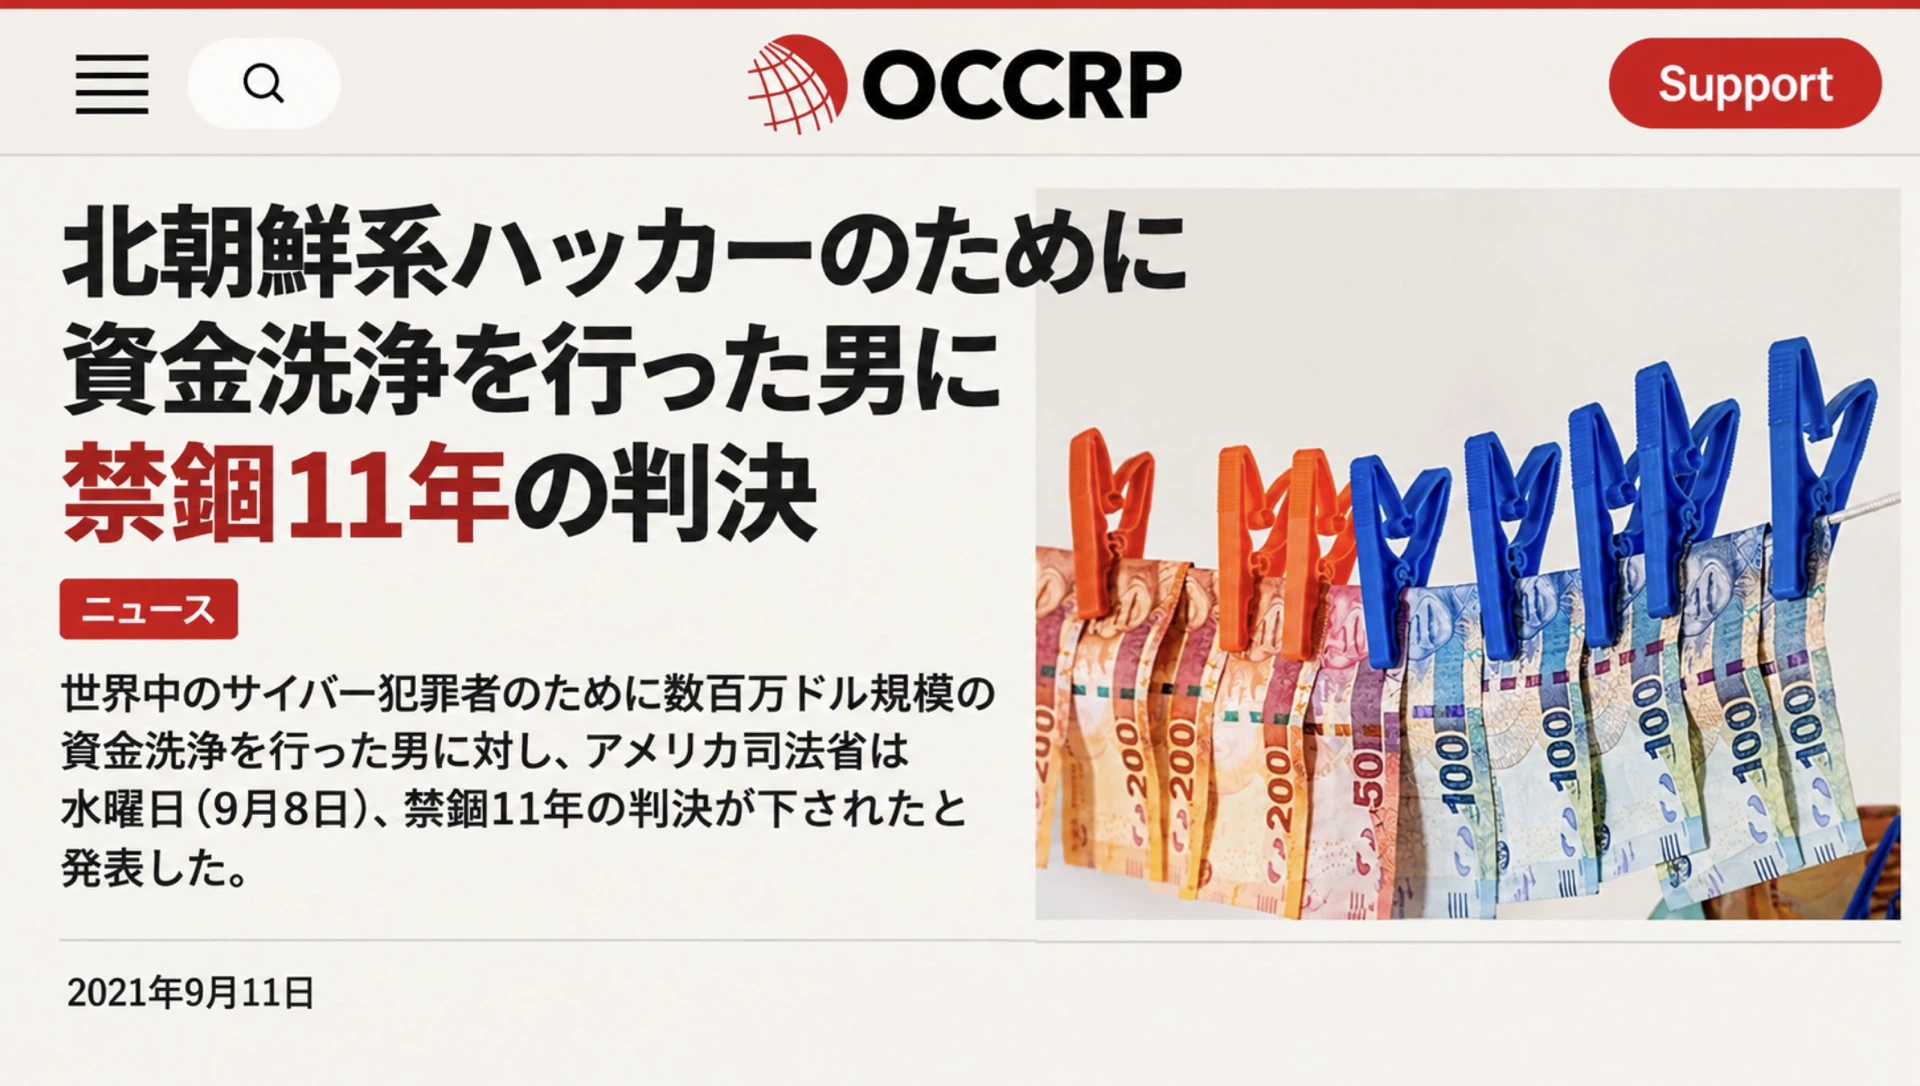
2021年9月8日、米司法省は、北朝鮮系ハッカーによる銀行へのサイバー窃盗などに関連する資金洗浄に関与したガレブ・アラウマリーに、禁錮140カ月の判決が下されたと発表しました。
判決の概要は以下のとおりです。
| 項目 | 内容 |
|---|---|
| 被告人 | ガレブ・アラウマリー(Ghaleb Alaumary) |
| 国籍 | カナダ・米国の二重国籍 |
| 判決 | 禁錮140カ月(11年8カ月) |
| 賠償命令 | 約3,070万ドル |
| 関与した事件 | 2019年のマルタの銀行へのサイバー窃盗など |
| 主な役割 | 盗まれた資金の受け取り、送金、現金引き出し、暗号資産への交換など |
アラウマリーは、盗まれた資金の移動や換金に関与していました。
ただし、本人が北朝鮮のハッカーだったわけではありません。
この事件から分かるのは、北朝鮮系ハッカー本人の逮捕が難しくても、海外で資金洗浄を支援する人物に対しては司法手続きが進められるということです。
北朝鮮のハッカーに逆ハッキングで対抗できないのか?
北朝鮮系ハッカーによる攻撃に対して、逆に攻撃者のパソコンやサーバーへ侵入することはできないのでしょうか。
技術的には、国家機関が相手のシステムへ侵入する能力を持っている場合もあります。
しかし、国際法上の問題が存在します。
第三国の主権が問題になる
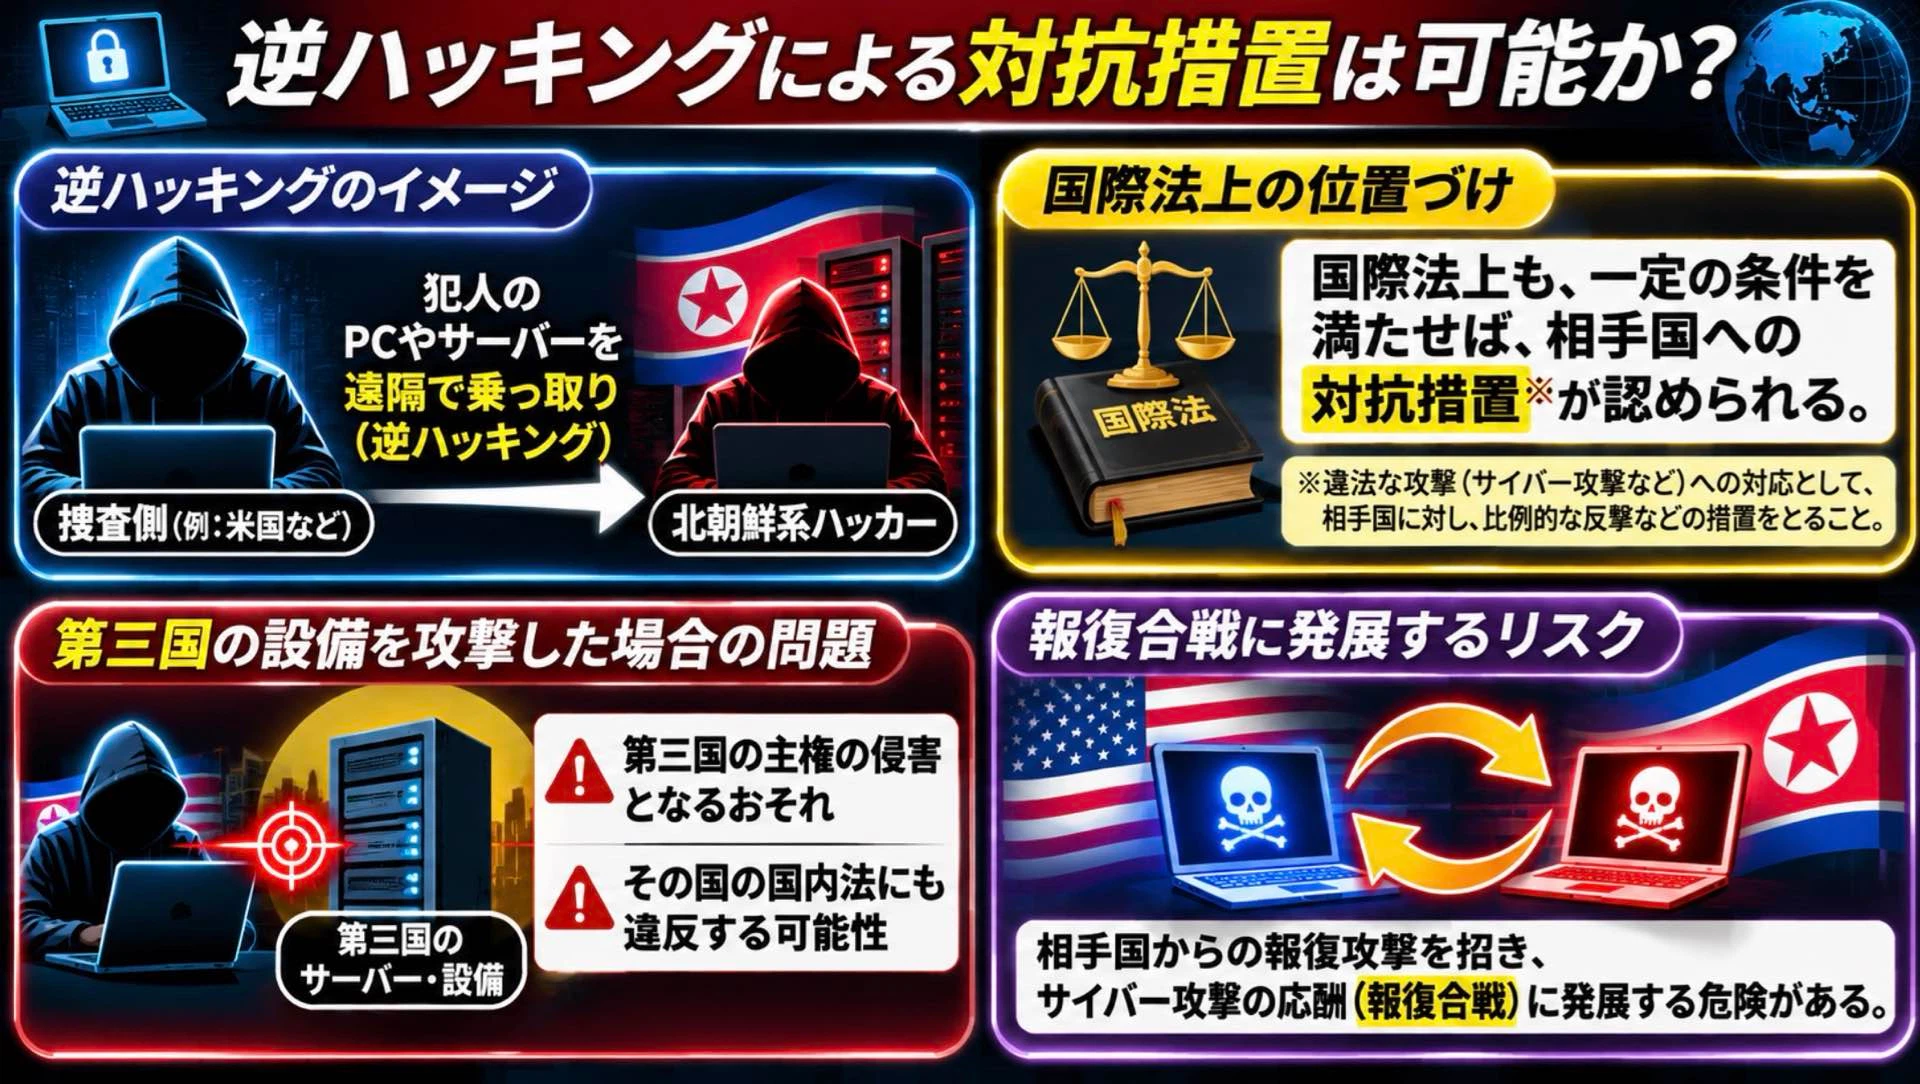
例えば、北朝鮮系ハッカーが中国やロシアなど、第三国にあるサーバーを利用していたとします。
そのサーバーに対して外国政府が無断でサイバー攻撃を行えば、第三国の主権や国内法が問題になる可能性があります。
国際法上、一定の条件を満たす場合には、国家による違法行為に対する対抗措置が認められる余地があります。
しかし、すべてのサイバー攻撃に対して自由に反撃できるわけではありません。
また、反撃によって国家間の対立が激化し、新たなサイバー攻撃を招くリスクもあります。
そのため、技術的に反撃できたとしても、実行するかどうかは別の判断になります。
北朝鮮が盗んだビットコインは何に使われる?
北朝鮮による暗号資産の窃盗は、単なる金銭目的の犯罪ではないと考えられています。
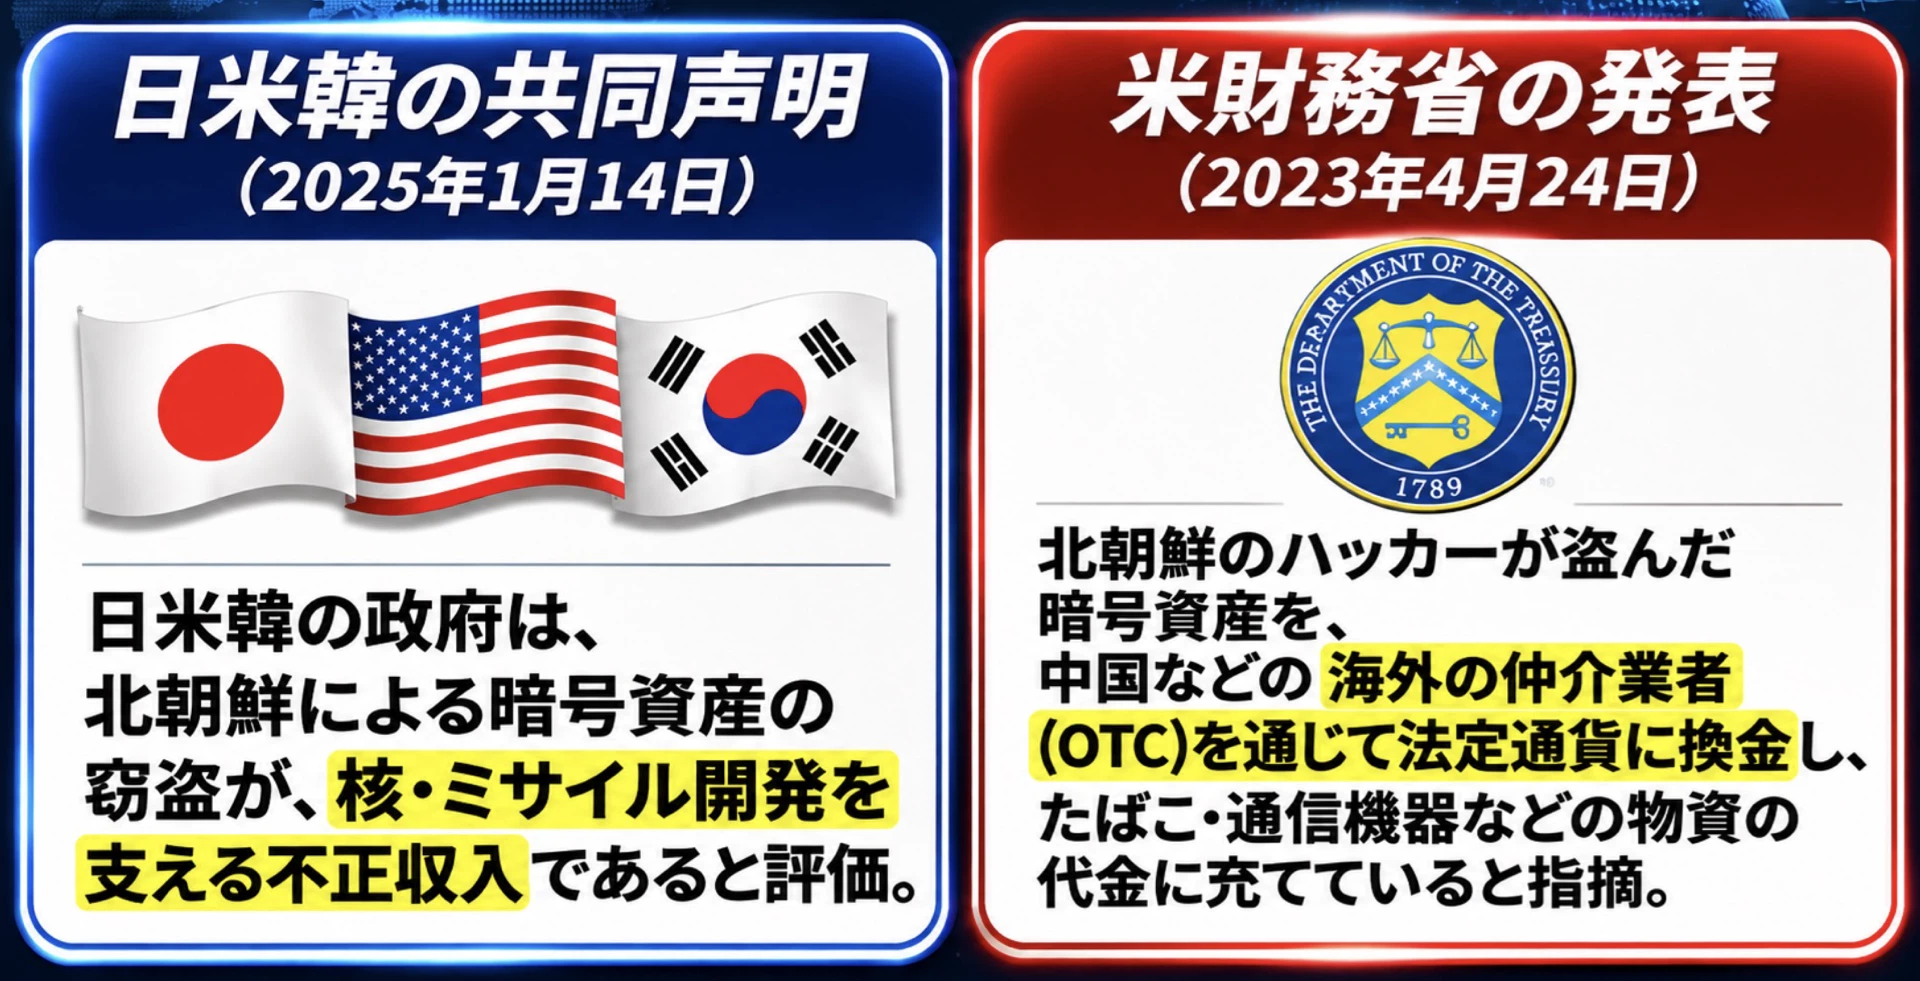
日米韓の政府などは、北朝鮮による暗号資産の窃盗が、核・ミサイル開発を支える資金源になっていると指摘しています。
盗まれた暗号資産が換金される仕組み
盗まれたビットコインが、そのまま兵器の購入に使われるとは限りません。
一般的には、海外の仲介者などを通じて資金を移動させ、法定通貨に換金する流れが指摘されています。
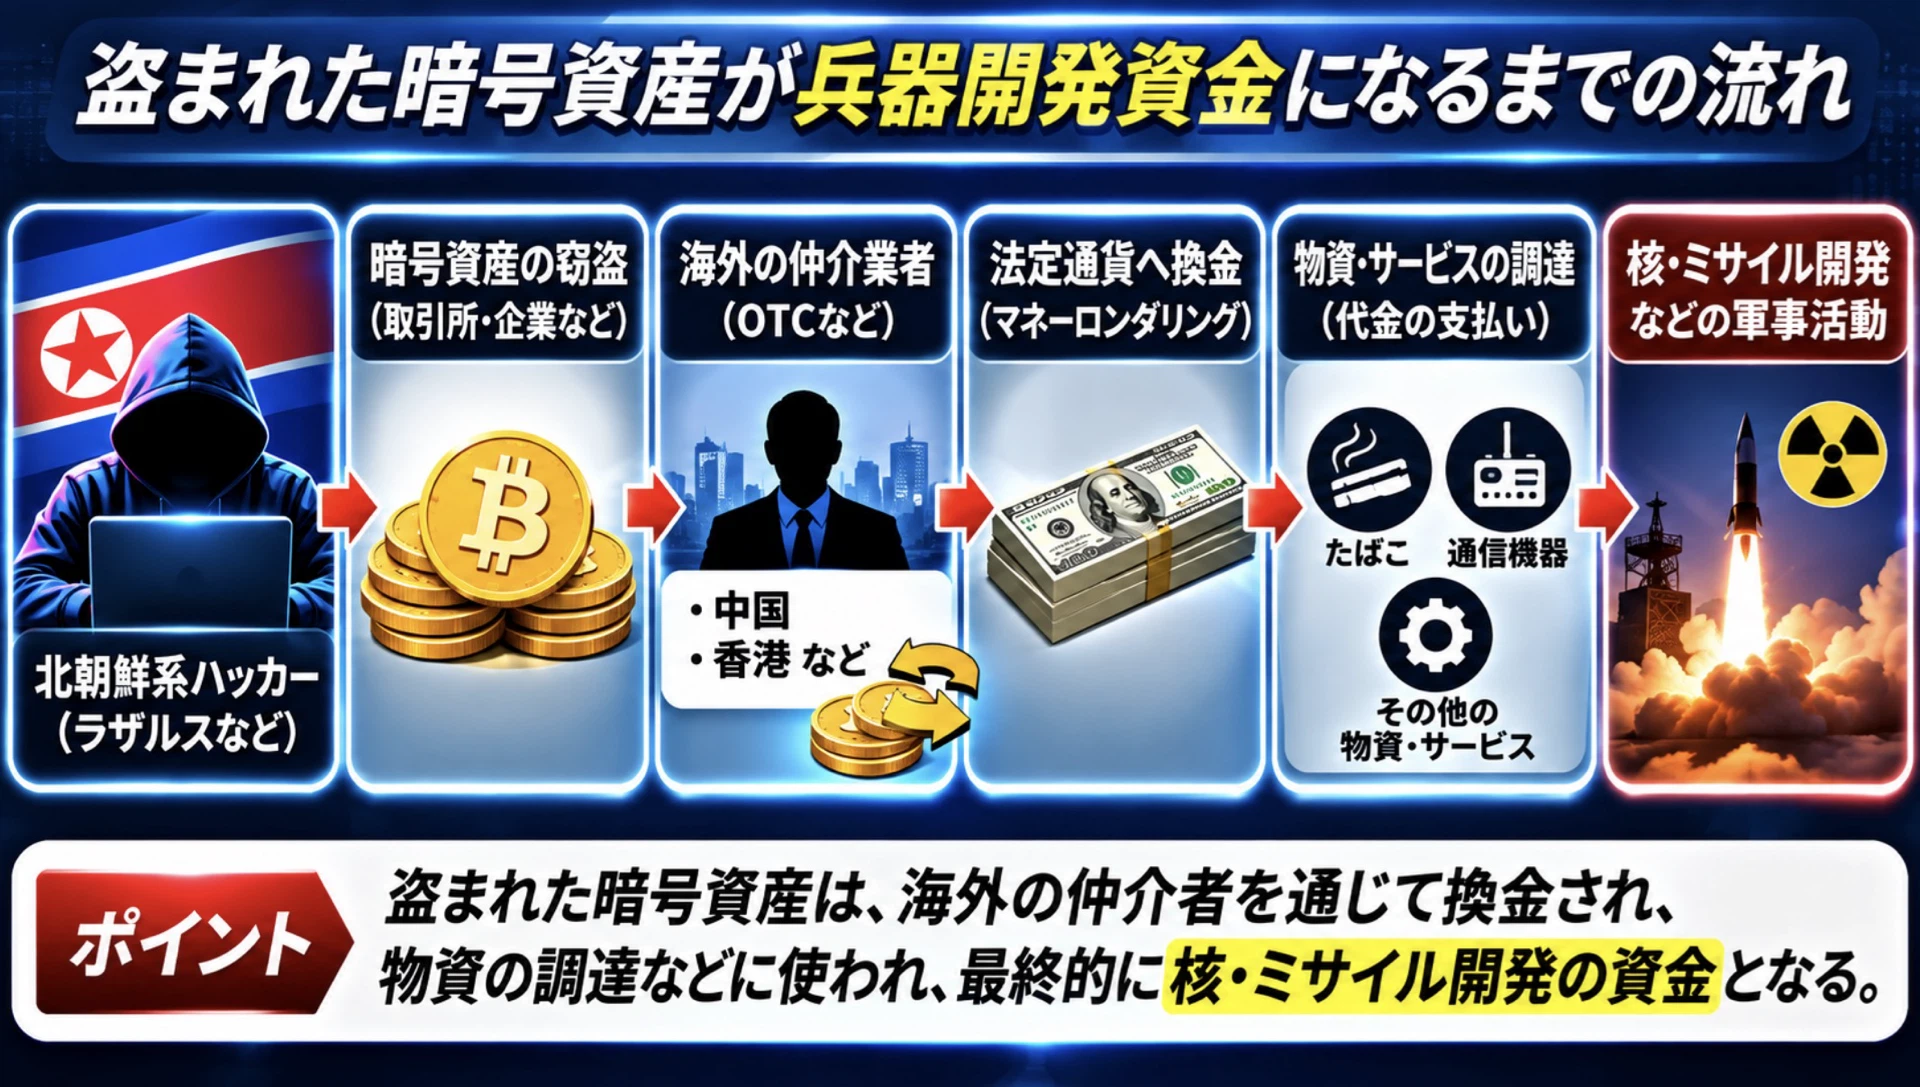
主な流れは以下のとおりです。
- 暗号資産取引所や関連企業から暗号資産を盗む
- 複数のウォレットやサービスを通じて資金を移動させる
- 海外の仲介者などを利用して法定通貨へ換金する
- 物資やサービスの調達に利用する
- 国家活動を支える資金として利用される
米財務省は、こうした不正な資金移動を支援する海外の仲介者や企業に対して、制裁措置を実施しています。
つまり、暗号資産の窃盗は、国際的な金融犯罪であると同時に、安全保障上の問題でもあるのです。
盗まれたビットコインは取り戻せるのか?
暗号資産のハッキング事件では、資金を追跡できることと、実際に回収できることを区別する必要があります。
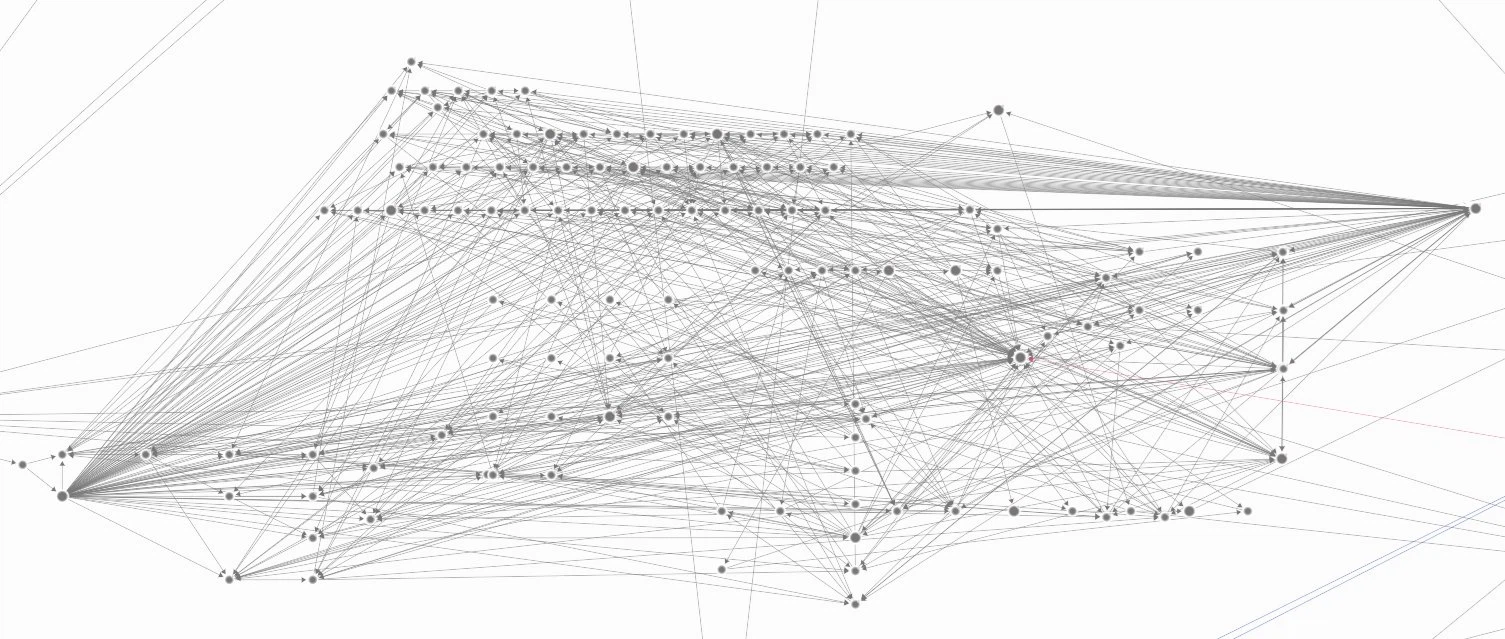
ビットコインは追跡できても凍結が難しい
ビットコインの取引履歴は、ブロックチェーン上に公開されています。
そのため、専門の分析企業や捜査機関は、資金がどのアドレスへ移動したのかを追跡できます。
しかし、ビットコインには、発行企業が特定のアドレスを凍結する仕組みがありません。
一方、USDTやUSDCなどの一部のステーブルコインには、発行企業が特定のアドレスにあるトークンを凍結できる仕組みがあります。
この違いは、盗まれた暗号資産の回収を考える上で重要です。
Binance事件では約27億ドルが凍結
TRM Labsによると、2026年10月29日のBinance事件では、10月30日時点で約27億ドル相当の資産が凍結されたと報告されています。
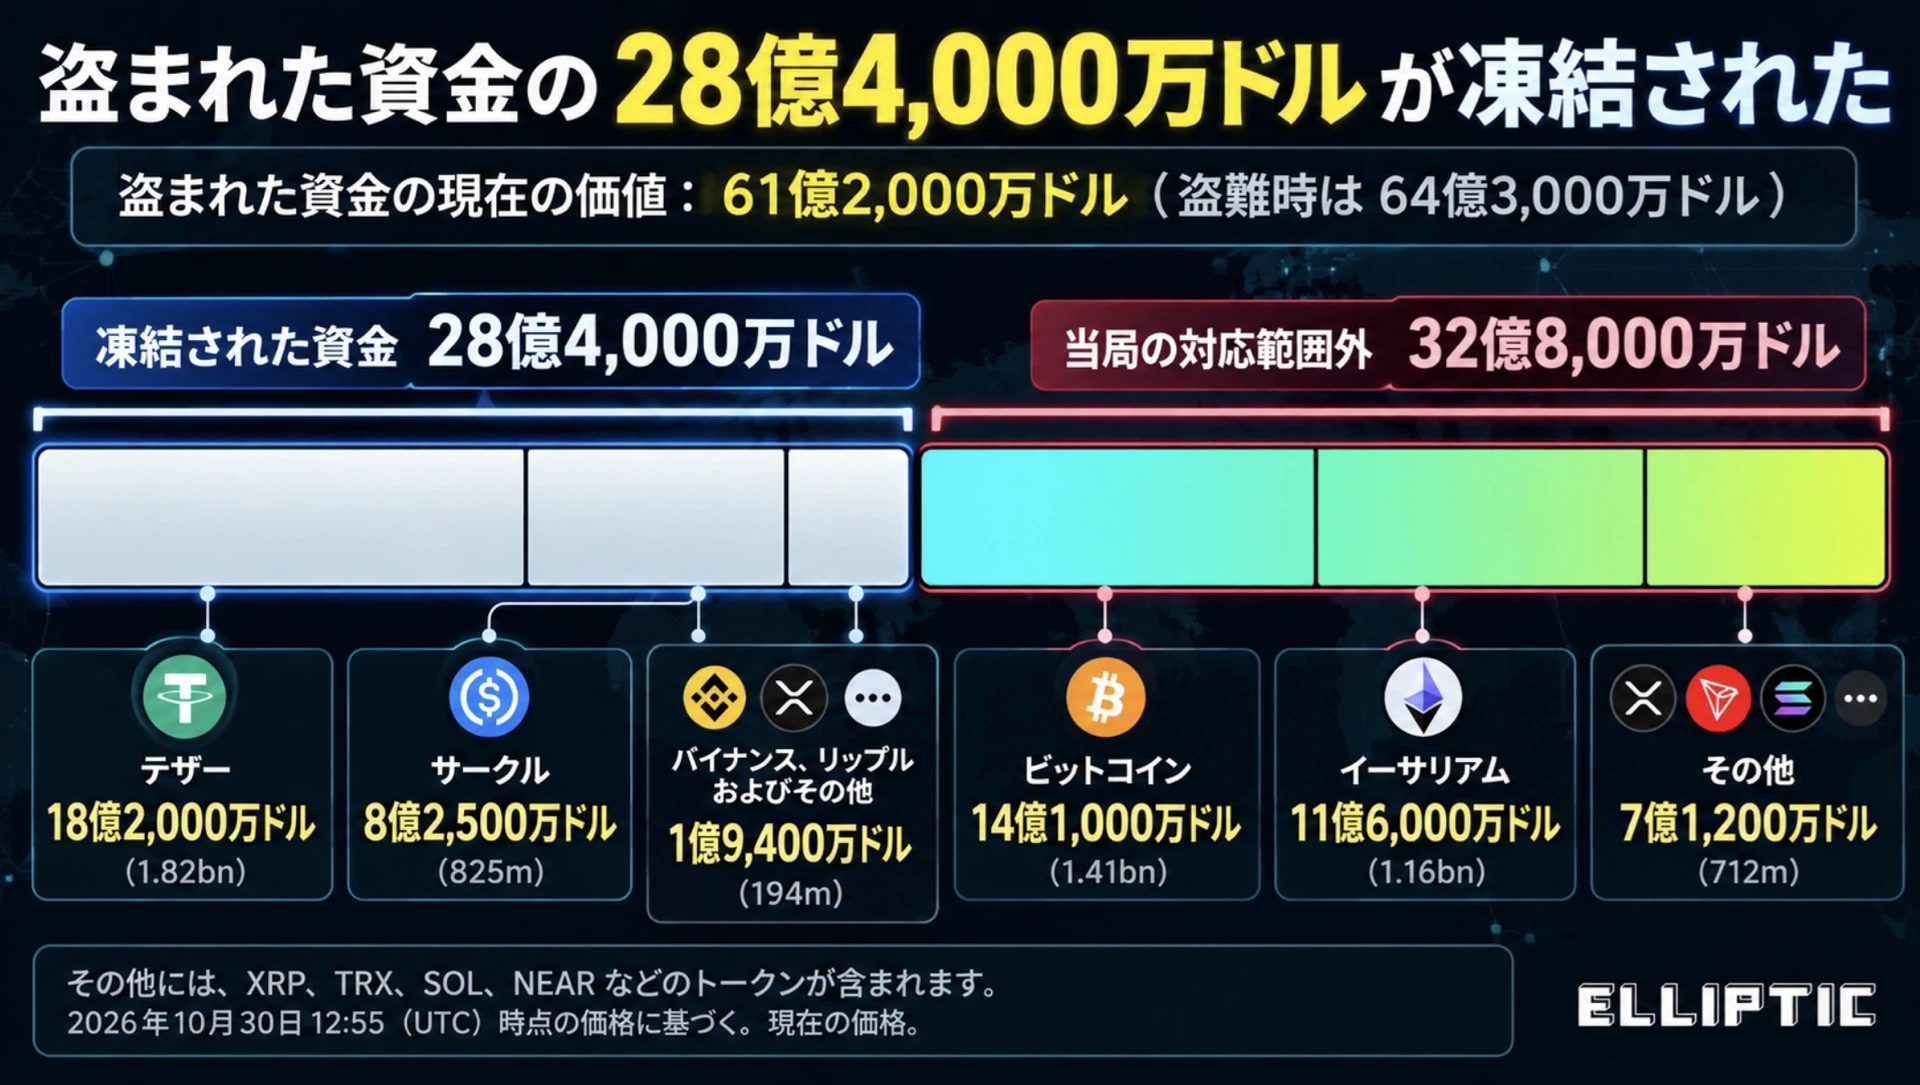
一方で、攻撃者は約24億ドル相当のビットコインやイーサリアムなど、発行企業による凍結ができない資産を保有していたと分析されています。
こうした資産も、取引所などへ移動した段階で差し押さえられる可能性があります。
しかし、追跡できた資産が必ず回収できるわけではありません。
特に、複数の国や取引所、分散型金融サービスを経由して資金が移動した場合、実際の回収は複雑になります。
追跡・凍結・回収の違い
| 項目 | 意味 |
|---|---|
| 追跡 | 資金がどこへ移動したのかを調べる |
| 凍結 | 資金を動かせない状態にする |
| 回収 | 資金を取り戻す |
| 被害者への返還 | 回収した資金を正当な所有者へ戻す |
暗号資産の取引履歴が公開されていることは、捜査上の大きな利点です。
しかし、それだけで被害額の全額回収が保証されるわけではありません。
よくある質問(FAQ)
Q.FBIは北朝鮮のハッカーを逮捕できないのですか?
北朝鮮国内で自由に逮捕することはできません。ただし、容疑者が捜査に協力する第三国へ移動し、必要な法的条件が整えば、現地当局によって拘束される可能性があります。
Q.北朝鮮のハッカーは国際指名手配されていますか?
北朝鮮系ハッカーに対する起訴や制裁措置は実際に行われています。ただし、個々の容疑者についてインターポールの赤手配書が発行されているかどうかは、別途確認が必要です。
Q.国際指名手配されれば必ず逮捕されますか?
いいえ。インターポールの赤手配書は世界共通の逮捕状ではありません。逮捕するかどうかは、各国の法律や判断によります。
Q.北朝鮮系ハッカーの協力者が逮捕された事例はありますか?
あります。2021年には、北朝鮮系ハッカーによる銀行へのサイバー窃盗などに関連した資金洗浄に関与したガレブ・アラウマリーに、米国で禁錮11年8カ月の判決が下されました。
Q.盗まれたビットコインは取り戻せますか?
資金の移動を追跡することは可能ですが、回収できるとは限りません。取引所などで差し押さえられる場合もありますが、犯行グループが資金を移動させ続けることで回収が難しくなるケースがあります。
まとめ|北朝鮮ハッカーの逮捕には国際協力が不可欠
北朝鮮系ハッカーによる暗号資産の巨額流出事件では、犯人を特定できても、すぐに逮捕できるとは限りません。
その最大の理由は、外国の捜査機関が北朝鮮国内で自由に捜査や逮捕を行えないことです。
また、国際指名手配が行われたとしても、容疑者の滞在国が協力しなければ、身柄の確保は難しくなります。
一方で、北朝鮮系ハッカーが国外へ移動した場合や、資金洗浄に関与する海外の協力者については、実際に摘発される可能性があります。
そして、暗号資産の世界では、もう一つ重要な問題があります。
それは、盗まれた資金を追跡できても、必ずしも取り戻せるとは限らないということです。
今回のBinance事件でも、犯行グループの特定や資金の追跡だけでなく、今後どれだけの資産が回収されるのかが重要な焦点になります。
暗号資産を利用する上では、取引所のセキュリティだけでなく、資産の保管方法やリスク分散についても考えておく必要があるでしょう。
YouTube動画でも詳しく解説
今回のテーマについて、YouTubeでは図解を使いながら詳しく解説しています。
【Binance巨額流出】北朝鮮ハッカーは捕まるのか?逮捕を阻む「国家の壁」
参考資料
- TRM Labs:Binance流出事件の分析
- TRM Labs:北朝鮮系ハッカーの累計被害額
- 米司法省:北朝鮮人ハッカー3人の起訴
- 米司法省:資金洗浄協力者への実刑判決
- INTERPOL:赤手配書の公式説明
※記事内の被害額や資金凍結額は、各機関の発表時点における数値です。今後の調査によって変更される可能性があります。