2026年10月29日、世界最大級の仮想通貨取引所Binance(バイナンス)で、大規模なハッキング事件が発生しました。
Binanceが公表した被害額は約63億ドル。日本円に換算すると、約1兆円に迫る規模です。
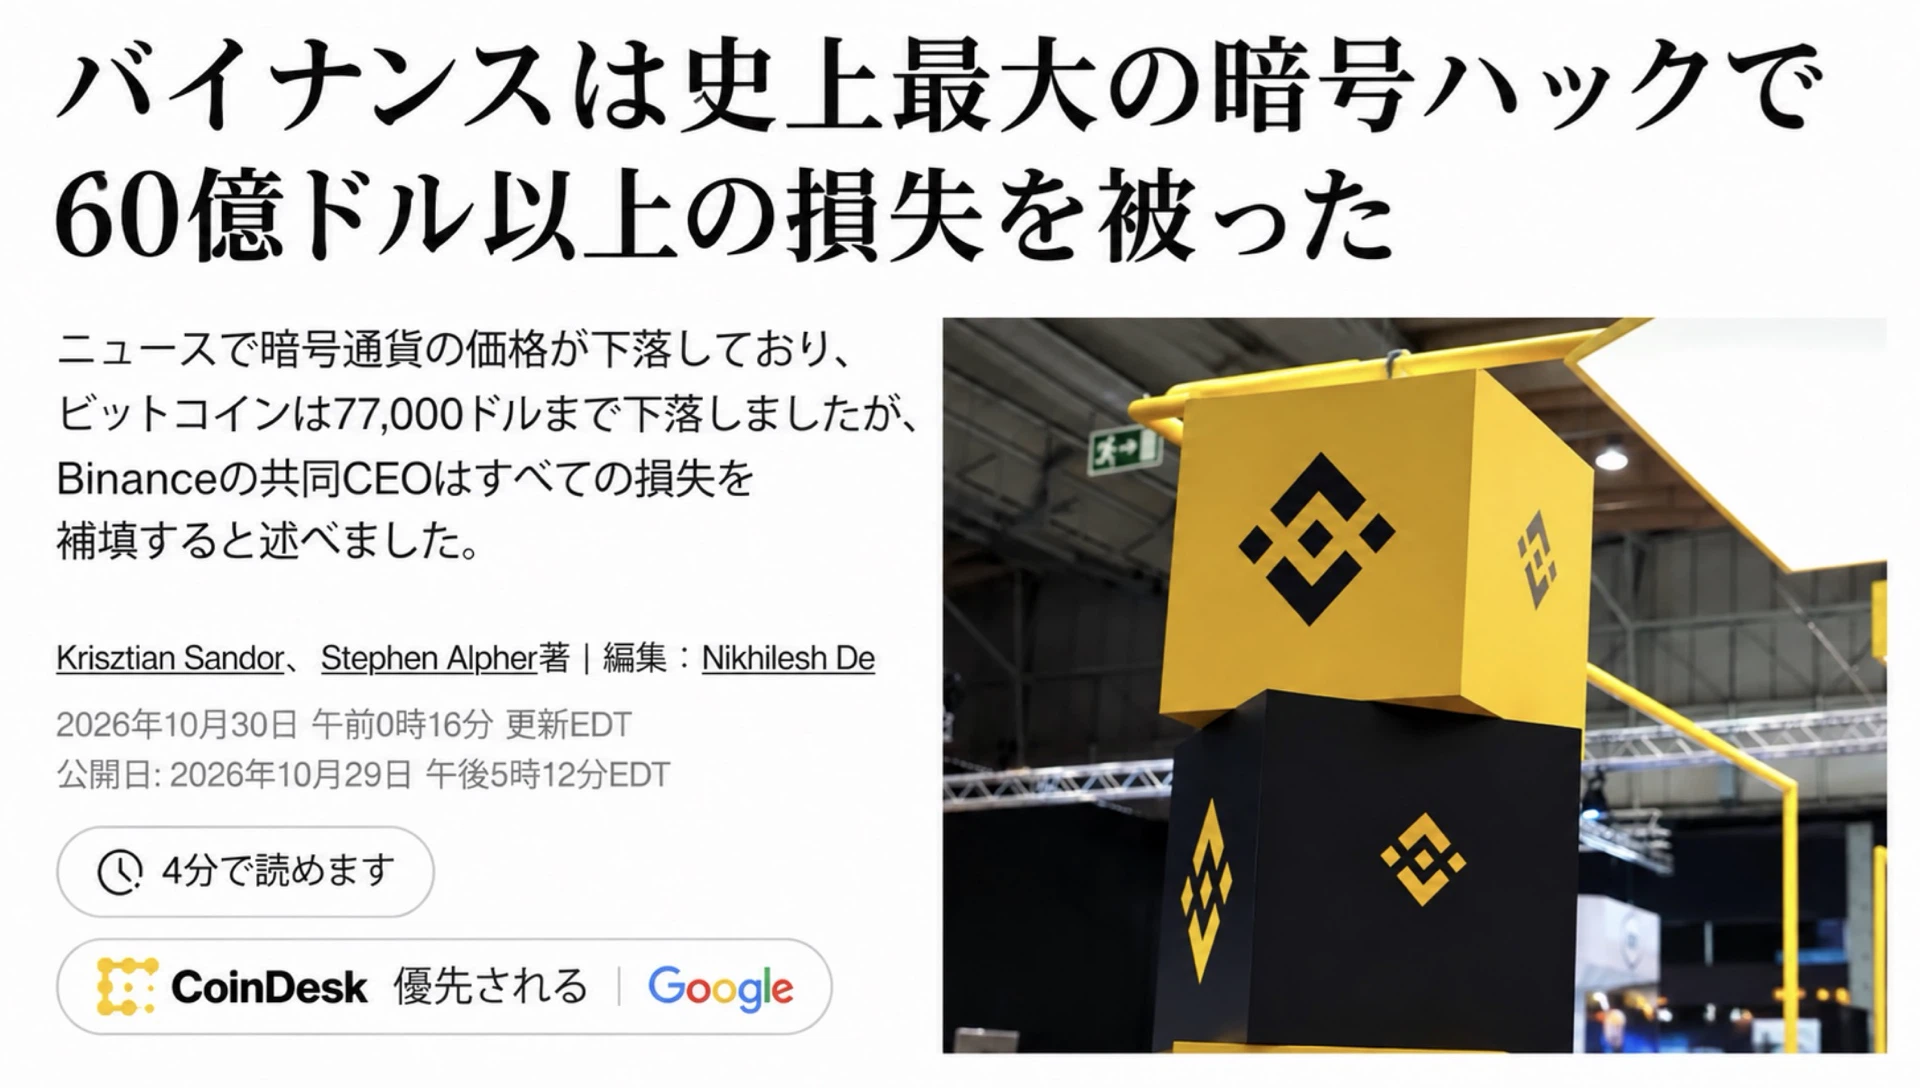
今回の事件で特に注目したいのは、秘密鍵そのものが流出した証拠が確認されていないにもかかわらず、巨額の資産が流出したという点です。
通常、仮想通貨取引所では秘密鍵を厳重に管理しています。しかし、内部システムや送金の承認プロセスが侵害された場合、秘密鍵を直接盗まなくても資産が流出する可能性があります。
では、このような攻撃はBinanceだけの問題なのでしょうか。
MEXCやBingXなどの中央集権型取引所(CEX)、そしてHyperliquidのような分散型取引所(DEX)にも、同様のリスクは存在するのでしょうか。
この記事では、Binanceハッキング事件の概要から原因、他の取引所への影響、利用者ができる資産防衛策まで解説します。
Binanceハッキング事件の概要|約63億ドルの資産が流出
2026年10月29日20時05分頃(UTC)、Binanceのホットウォレットが侵害され、大量の仮想通貨が不正に送金されました。
Binanceは10月30日の公式発表で、約63億ドル相当のトークン資産が流出したと説明しています。
Binanceハッキング事件の基本情報
| 項目 | 内容 |
|---|---|
| 発生日時 | 2026年10月29日(UTC) |
| 被害を受けた取引所 | Binance(バイナンス) |
| 公表された被害額 | 約63億ドル |
| 日本円換算 | 約1兆円 |
| 主な被害対象 | ホットウォレット |
| 流出資産 | BTC、ETH、USDT、USDC、BNBなど |
| 凍結された資産 | 約30億ドル |
| 秘密鍵の流出 | 現時点で証拠は確認されていない |
| 補填方針 | SAFU基金と自社資金で対応 |
| 原因 | 調査中 |
※数値・対応状況は2026年10月30日のBinance公式発表に基づきます。
過去の仮想通貨ハッキング事件と比較
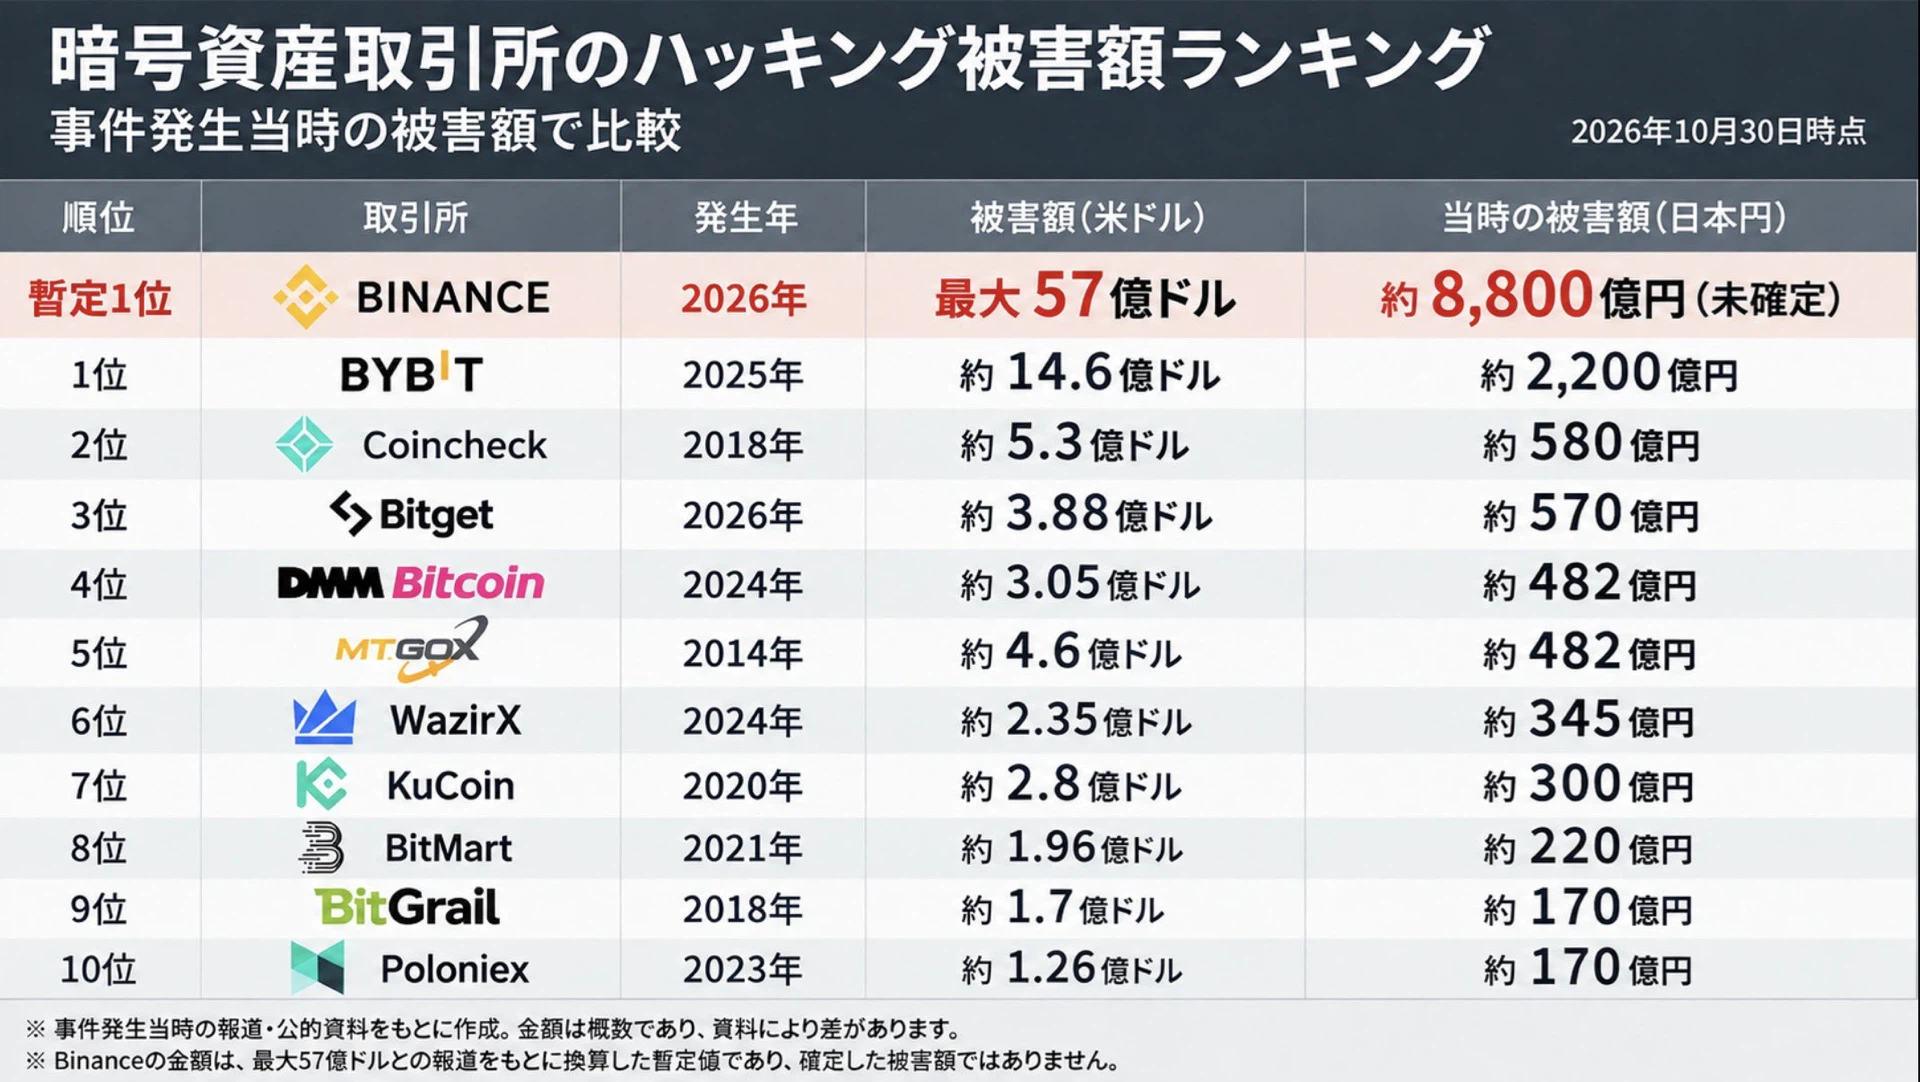
今回の被害額は、過去に発生した大規模な仮想通貨ハッキング事件と比較しても突出しています。
例えば、2025年に発生したBybitのハッキング事件では、約15億ドル相当の資産が流出しました。
今回のBinanceの公表額は、その約4倍に相当します。
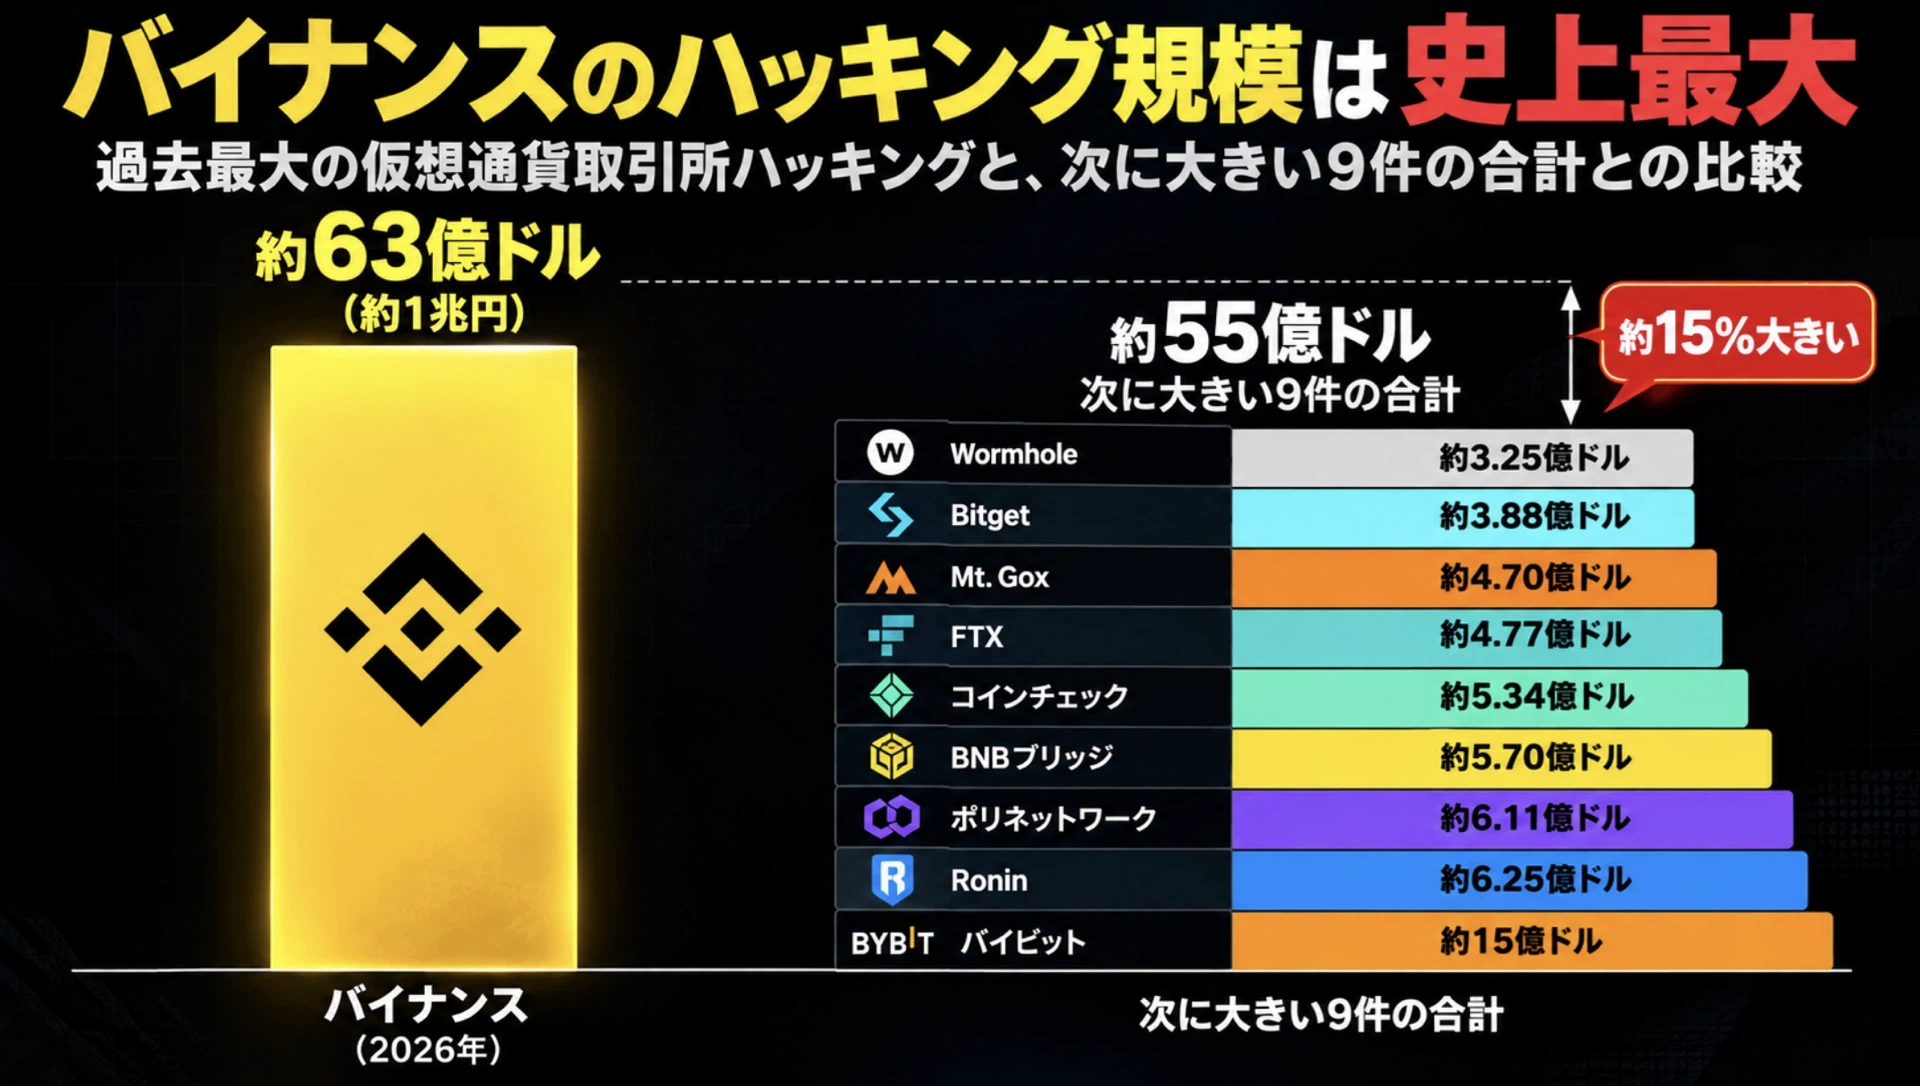
ただし、過去の事件には取引所への直接攻撃だけでなく、ブロックチェーン間の資産移動を行うブリッジやDeFiへの攻撃も含まれます。
被害規模を比較する際には、攻撃対象の違いにも注意が必要です。
Binanceハッキングの原因は?秘密鍵が流出しなくても資産が奪われる仕組み
今回の事件で重要なのは、秘密鍵の流出が確認されていない点です。
Binanceは公式発表で、ウォレットの秘密鍵が流出した証拠は現時点で見つかっていないと説明しています。
では、秘密鍵が盗まれていないのに、なぜ資産が流出する可能性があるのでしょうか。
秘密鍵とは
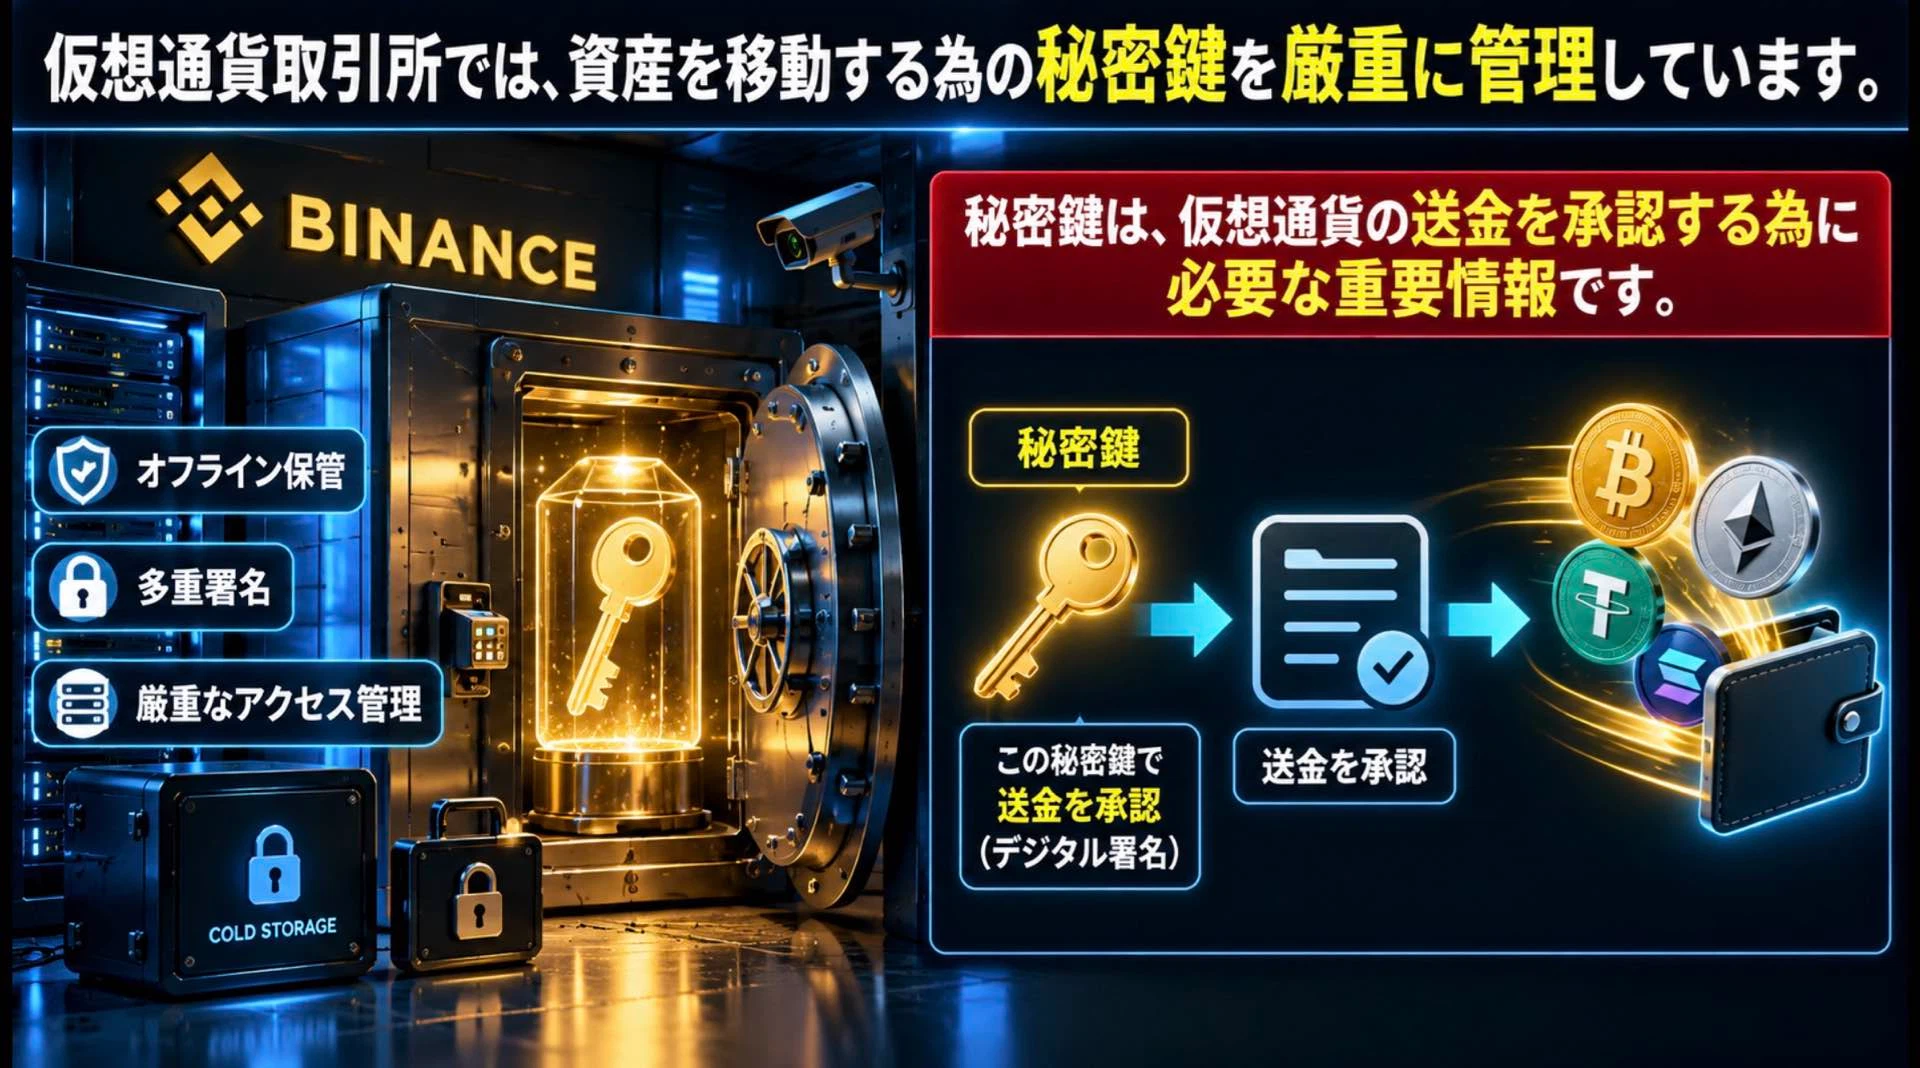
秘密鍵とは、ビットコインなどの仮想通貨を送金する際に必要となる、電子署名を生成するための重要な情報です。
秘密鍵を不正に利用されると、資産が第三者のウォレットへ送金される可能性があります。
そのため、取引所では秘密鍵をオフライン環境で保管したり、複数の承認を必要とする仕組みを導入したりしています。
しかし、秘密鍵の保管が安全でも、送金を指示するシステム自体に問題があれば、不正送金が発生する可能性があります。
内部システムへの不正アクセス
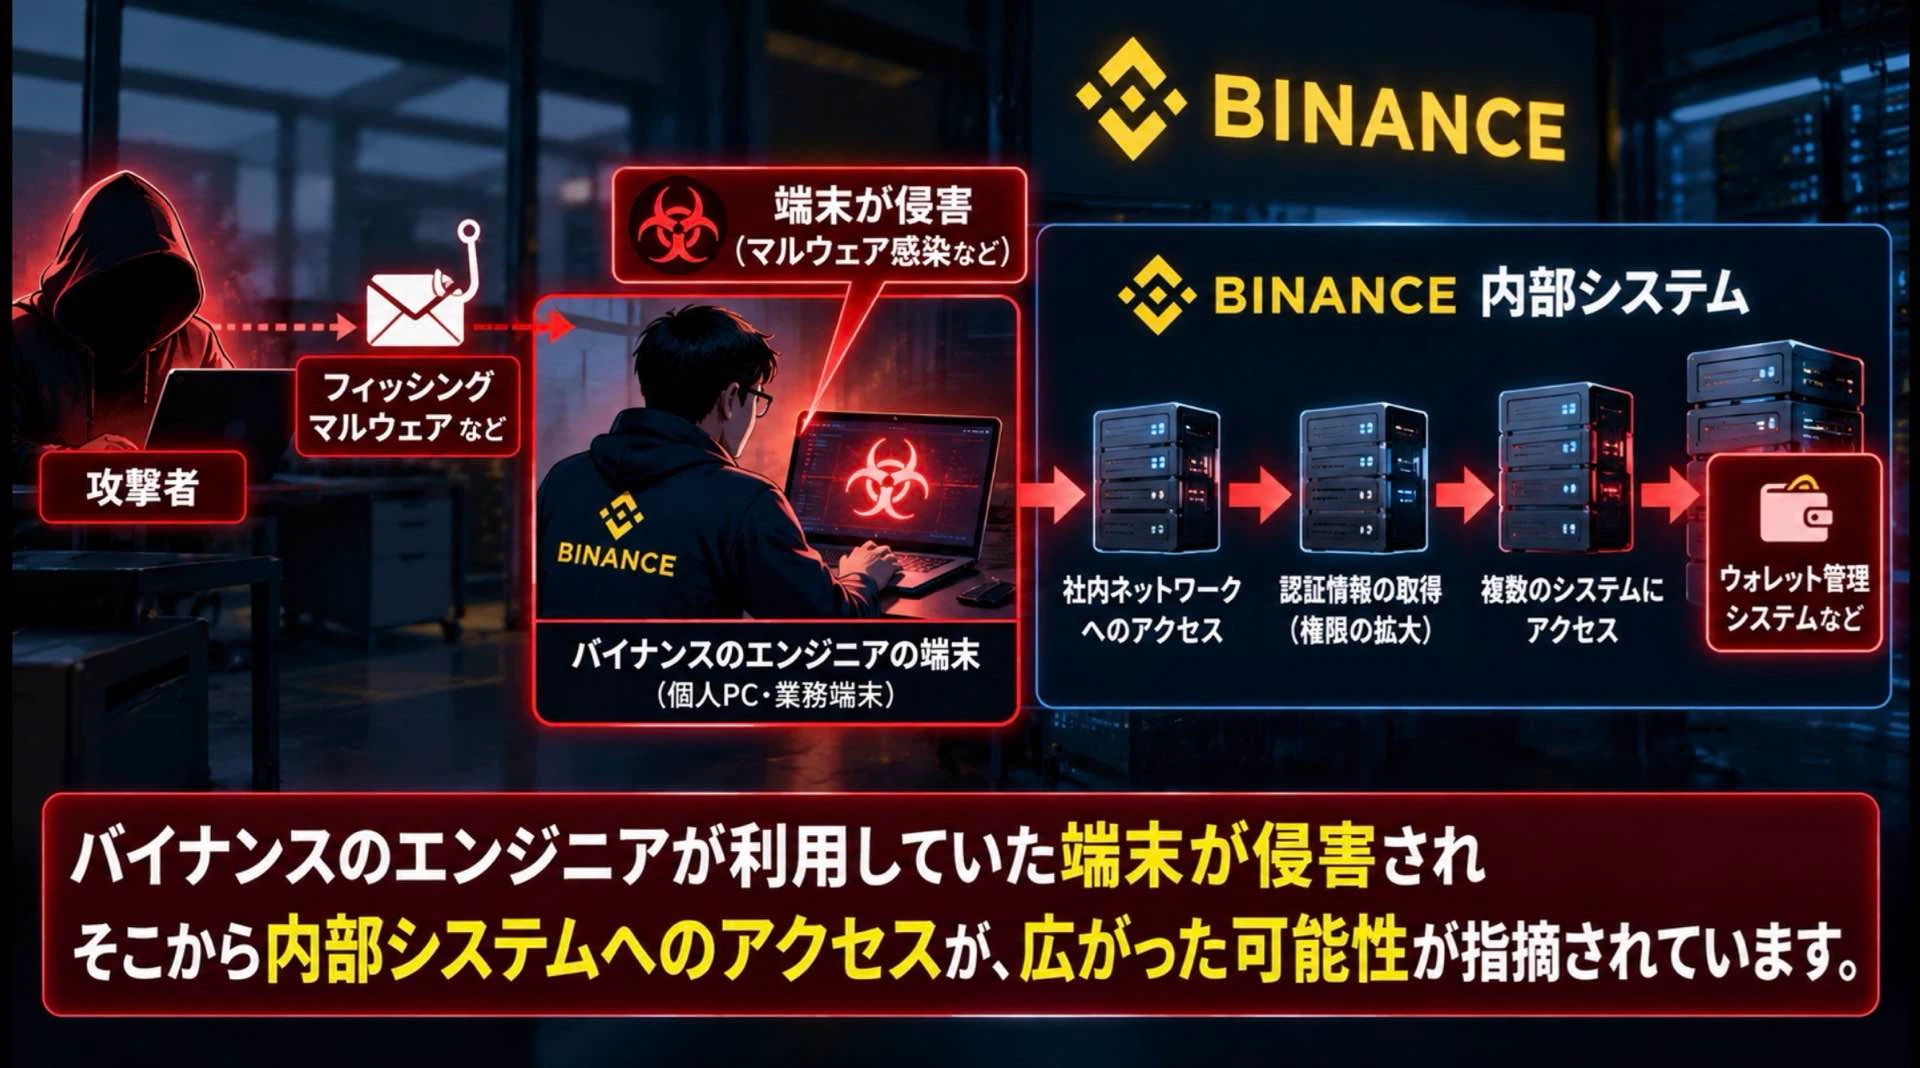
Binanceの初期調査では、DevOpsエンジニアが使用していたノートパソコンが侵害され、サービスコンテナへのアクセスや不正な出金指示につながった可能性が示されました。
その後の調査では、複数の侵害箇所が確認されたと説明されています。
ただし、これらは調査途中の情報であり、攻撃の全容が確定したわけではありません。
正規の署名システムが悪用されるリスク
一般的な攻撃シナリオとして考えられるのが、送金指示や署名プロセスの悪用です。
例えば、攻撃者が内部システムを不正に操作し、本来は認められない送金指示を作成したとします。
その指示を署名システムが正規のものとして承認してしまえば、秘密鍵が外部に流出していなくても、資産が移動する可能性があります。
つまり、取引所のセキュリティでは、次の3つを守ることが重要です。
- 秘密鍵そのもの
- 送金を指示する内部システム
- 送金内容を確認・承認する仕組み
秘密鍵を厳重に保管するだけでは、すべてのハッキングを防げるわけではありません。
今回の事件は、取引所の資産管理システム全体の安全性を考えるきっかけになっています。
流出した仮想通貨は回収できる?約30億ドルが凍結
Binanceは、流出した資産のうち約30億ドルがオンチェーン上で凍結されたと発表しています。
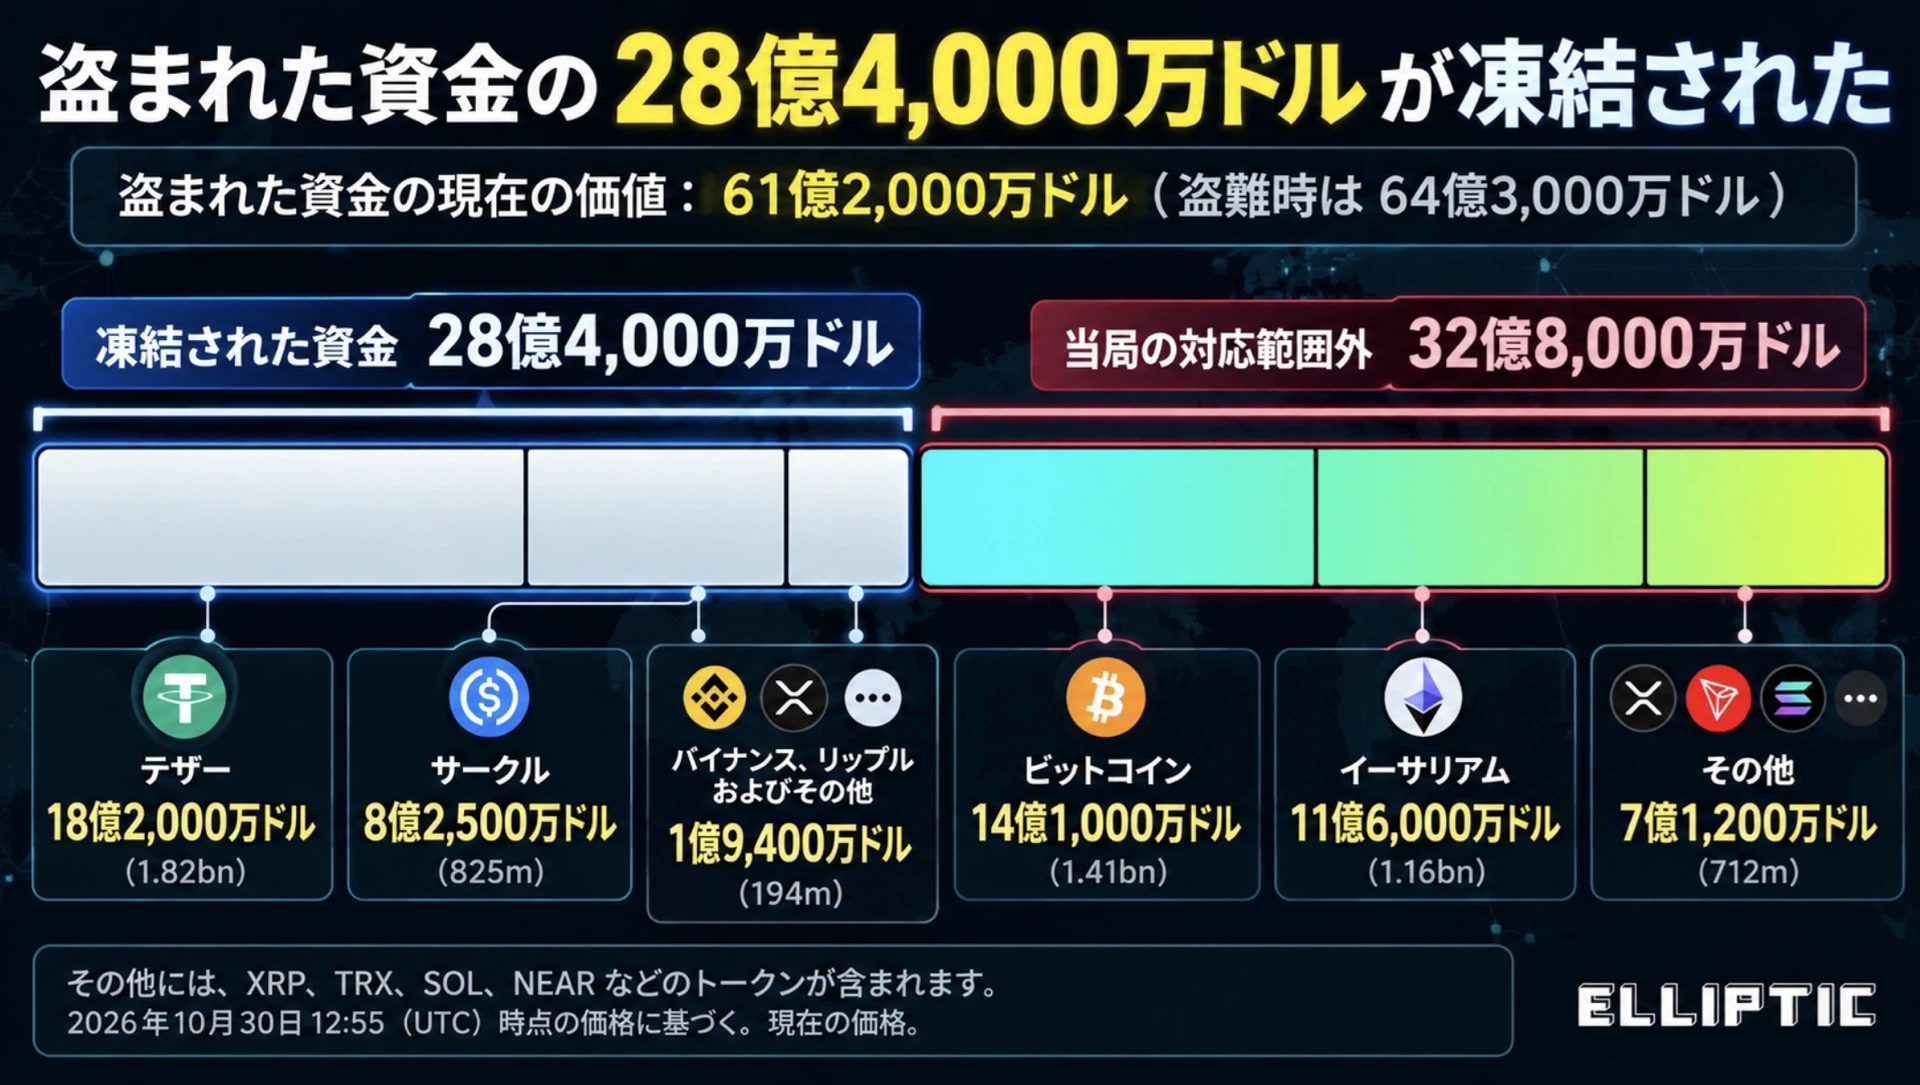
ただし、凍結された資産がすべて回収できるとは限りません。
ここで重要になるのが、仮想通貨の種類による違いです。
USDT・USDCは発行体による凍結が可能
USDTやUSDCなどの中央集権型ステーブルコインには、発行体が特定のアドレスを凍結できる仕組みがあります。
不正流出が確認された場合、発行体が対応することで、対象となるトークンの移動を制限できる可能性があります。
ただし、凍結には対象資産の特定や関係機関との連携が必要であり、すべての資産を確実に凍結できるわけではありません。
ビットコインやETHは発行体による凍結ができない
一方、ビットコインやETHには、特定の発行体が保有者の残高を一方的に凍結する仕組みがありません。
これは中央管理者に依存しないという特徴である一方、不正流出した資産の回収を難しくする要因にもなります。
もっとも、ビットコインやETHの送金履歴はブロックチェーン上で確認できます。
資産が取引所などに移動した場合には、関係機関との連携によって対応できる可能性があります。
追跡できることと、回収できることは別問題です。
DeFiのAaveを利用した資金移動が注目される理由
今回の事件では、流出資産の移動にDeFiが利用されたとの分析も報告されています。
その一つが、レンディングサービスのAave(アーブ)です。
Aaveは、仮想通貨を担保として預け、別の仮想通貨を借り入れられるサービスです。
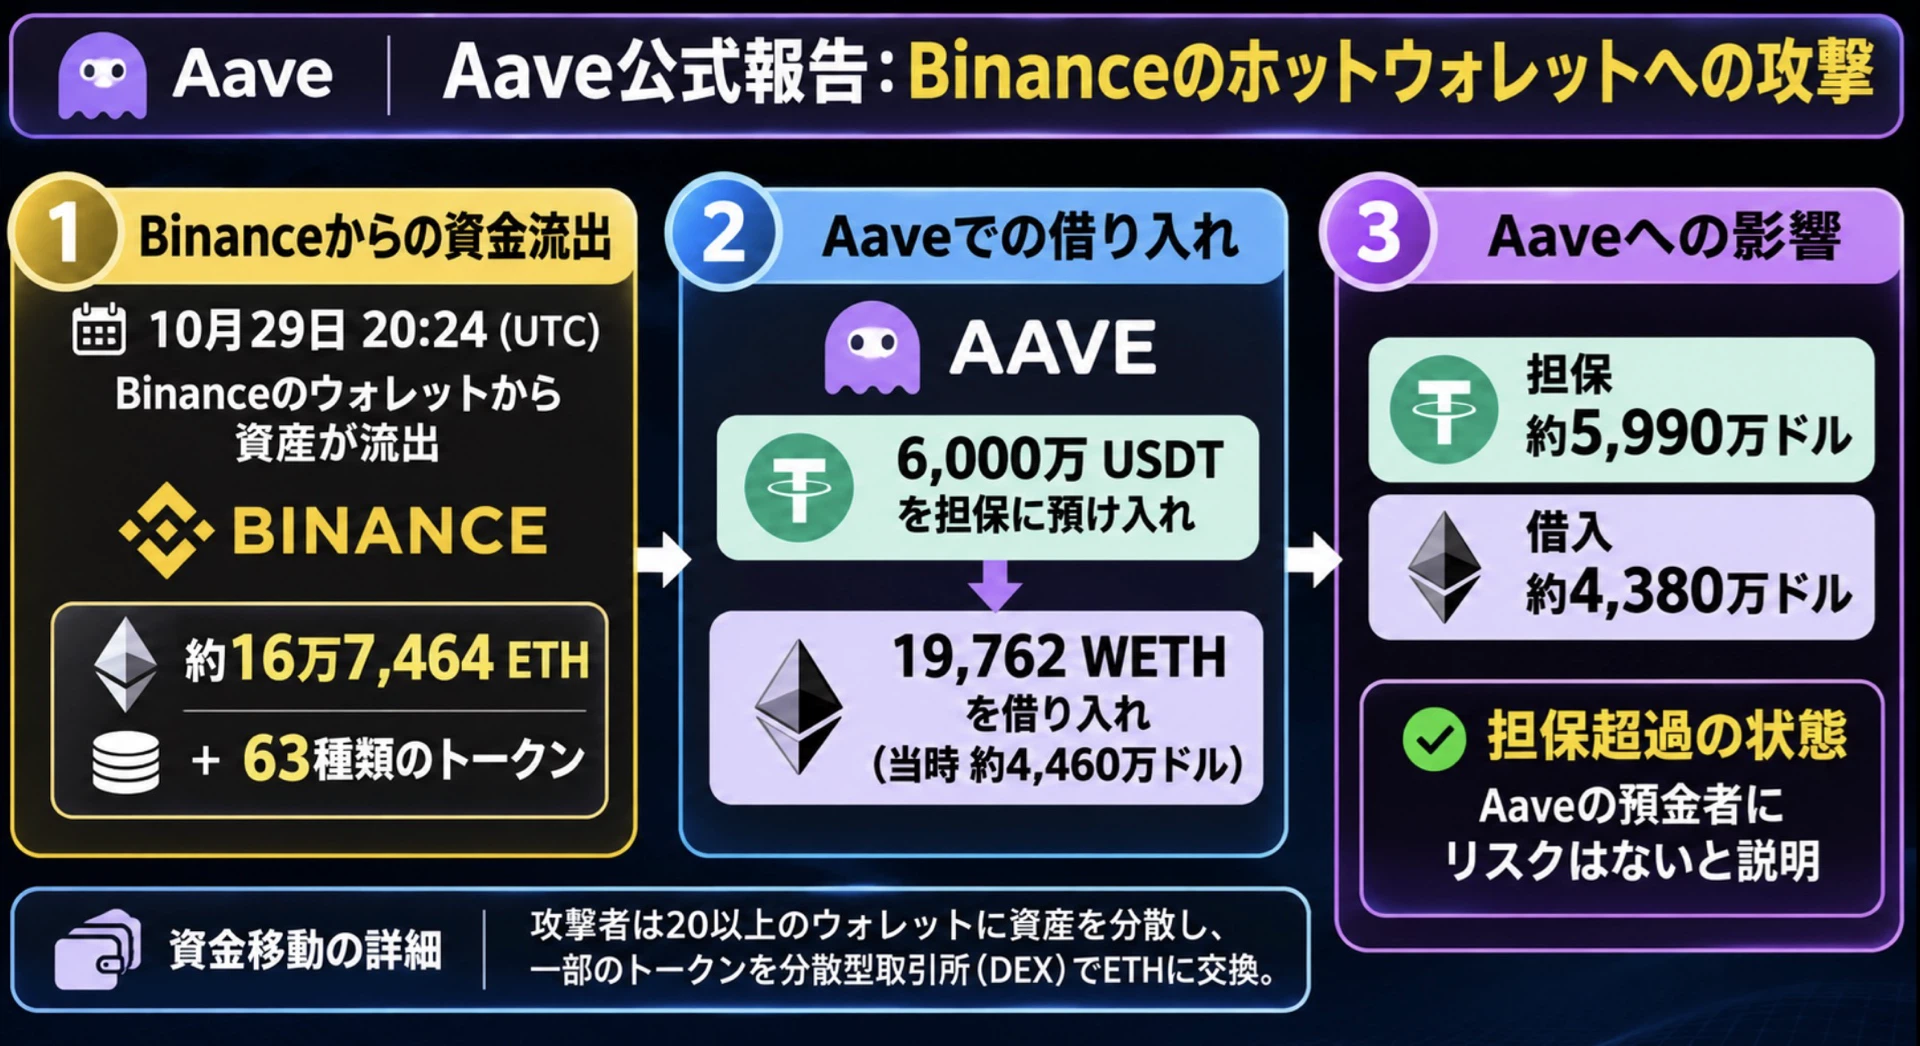
ステーブルコインを担保にETHを借りる仕組み
例えば、USDTを担保として預け、ETHを借り入れることができます。
この仕組みは通常の資産運用にも利用されていますが、不正流出した資産の移動に悪用される可能性もあります。
USDTには発行体による凍結機能がありますが、ETHには同様の中央管理者による凍結機能がありません。
そのため、ステーブルコインを担保にETHを借り入れることで、資産の一部を異なる性質の仮想通貨に変えることができます。
ただし、こうした取引はブロックチェーン上に記録されるため、資金の流れを追跡することは可能です。
なお、今回報告されている個別のAave取引については、関連アドレスや取引履歴の追加検証が必要です。
MEXCやBingXでも同じハッキングは起こり得るのか
今回の事件を受けて、他の仮想通貨取引所の安全性が気になる方も多いでしょう。
結論として、他の中央集権型取引所にも、内部システムや署名プロセスに関係するセキュリティリスクは存在します。
ただし、Binanceで発生した事件と同じ攻撃が、MEXCやBingXでも成功するという意味ではありません。
取引所ごとにセキュリティ対策や資産管理体制は異なります。
中央集権型取引所に共通する3つのリスク
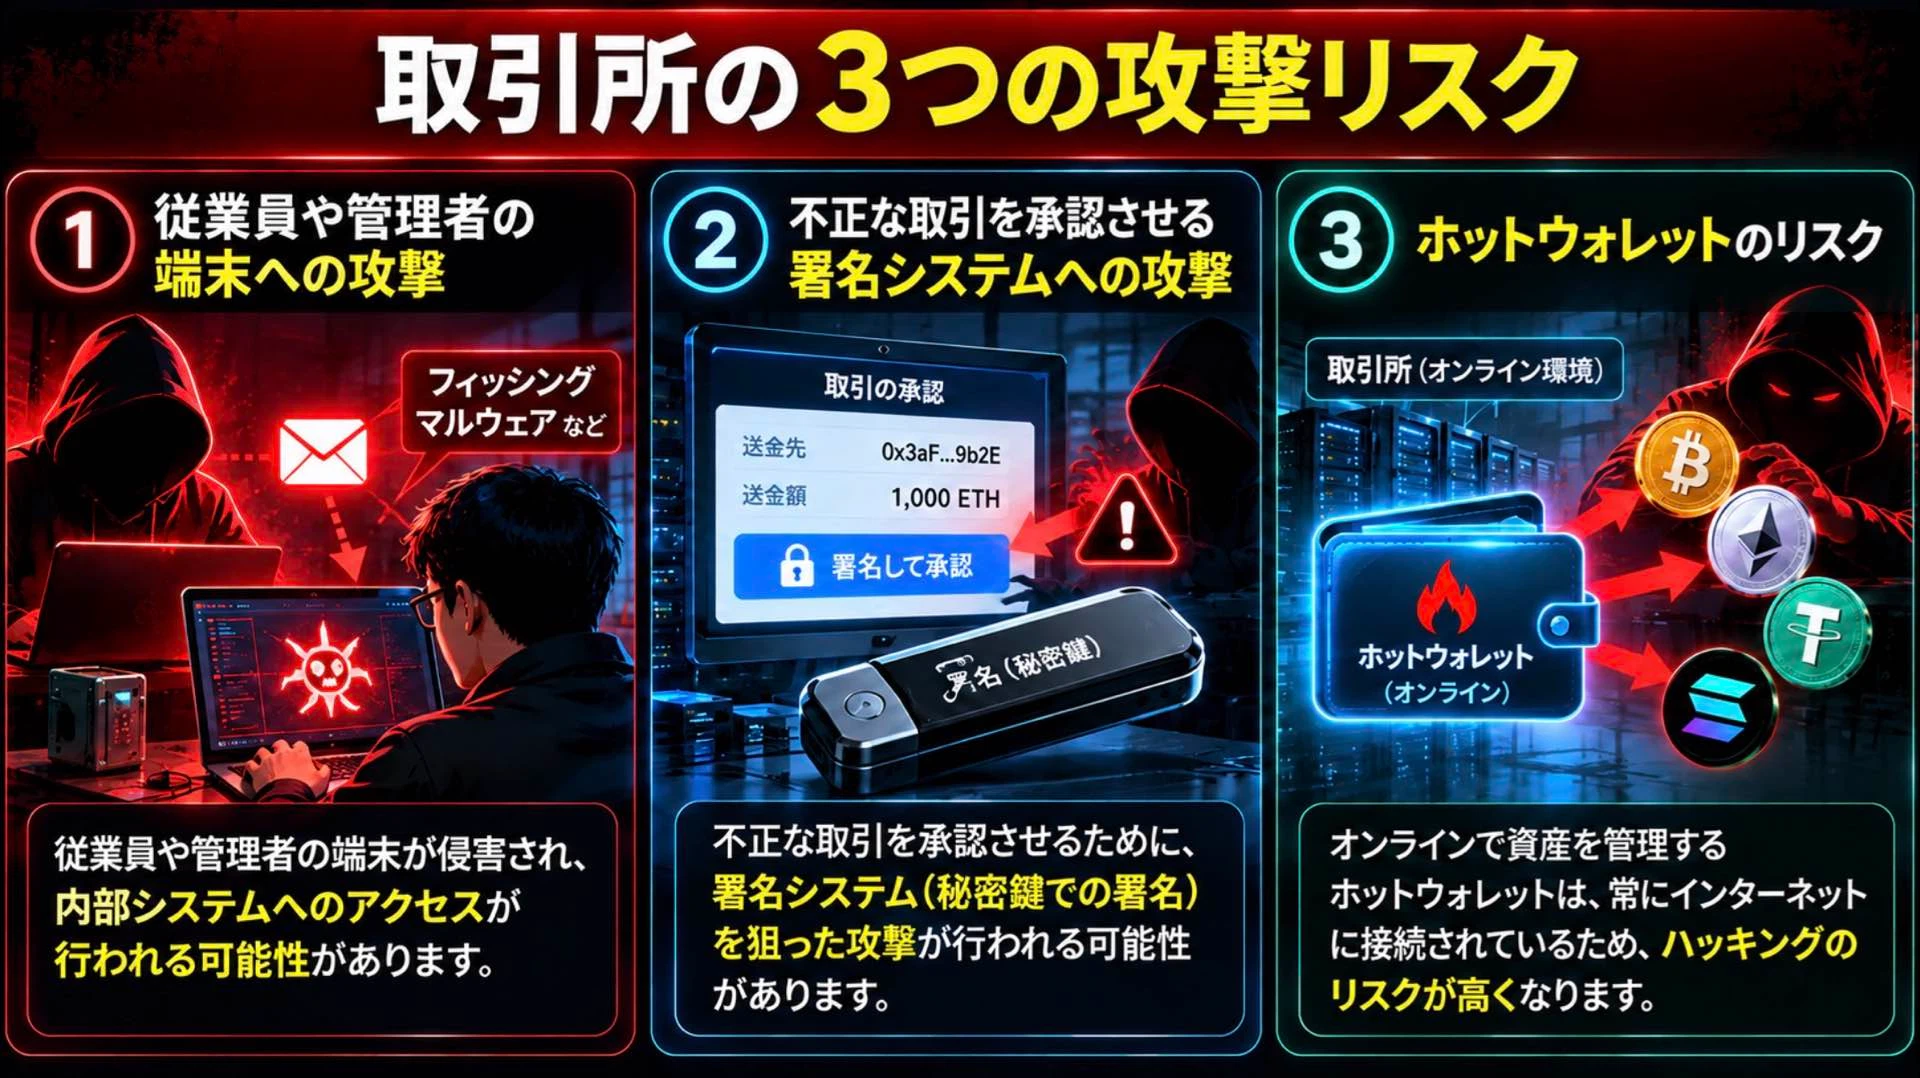
① 従業員や管理者の端末への攻撃
取引所の内部システムにアクセスできる従業員や管理者の端末が侵害されると、重要な情報や権限が悪用される可能性があります。
② 署名・送金承認システムへの攻撃
送金内容の確認や承認に問題が生じると、不正な取引が正規のものとして処理される可能性があります。
③ ホットウォレットへの攻撃
ホットウォレットはインターネットに接続された環境で管理されるウォレットです。
迅速な入出金に適している一方、オンライン環境特有の攻撃リスクがあります。
2025年のBybitハッキングとの共通点
2025年のBybitハッキング事件では、署名担当者が確認する画面と実際の取引内容が異なるように操作されたことが問題となりました。
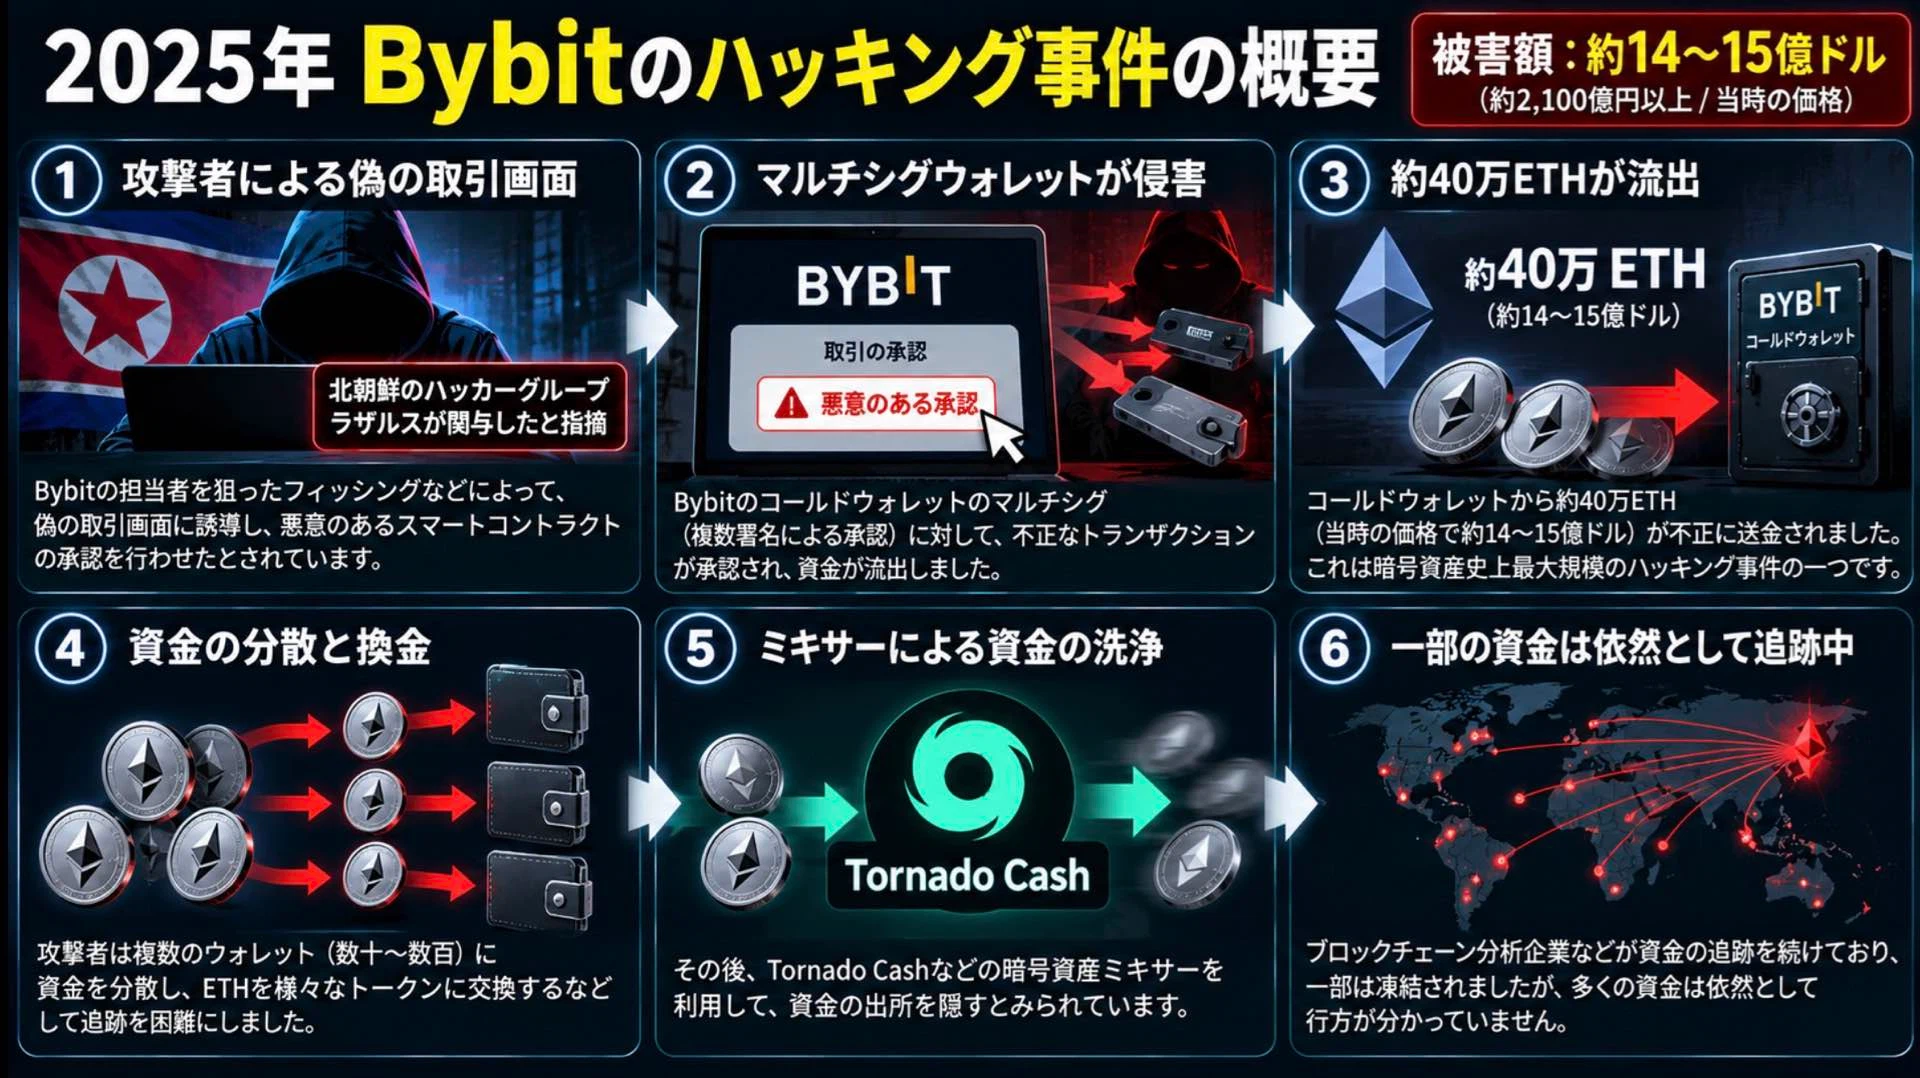
Binanceの今回の事件と同一の攻撃手法だったと断定することはできません。
しかし、どちらも秘密鍵の保管だけでなく、取引を承認する仕組みの安全性が重要であることを示しています。
HyperliquidなどのDEXなら安全なのか
中央集権型取引所に不安を感じる場合、Hyperliquidなどの分散型取引所(DEX)を検討する方もいるでしょう。
ただし、DEXにも別のリスクがあります。
CEXとDEXの違い
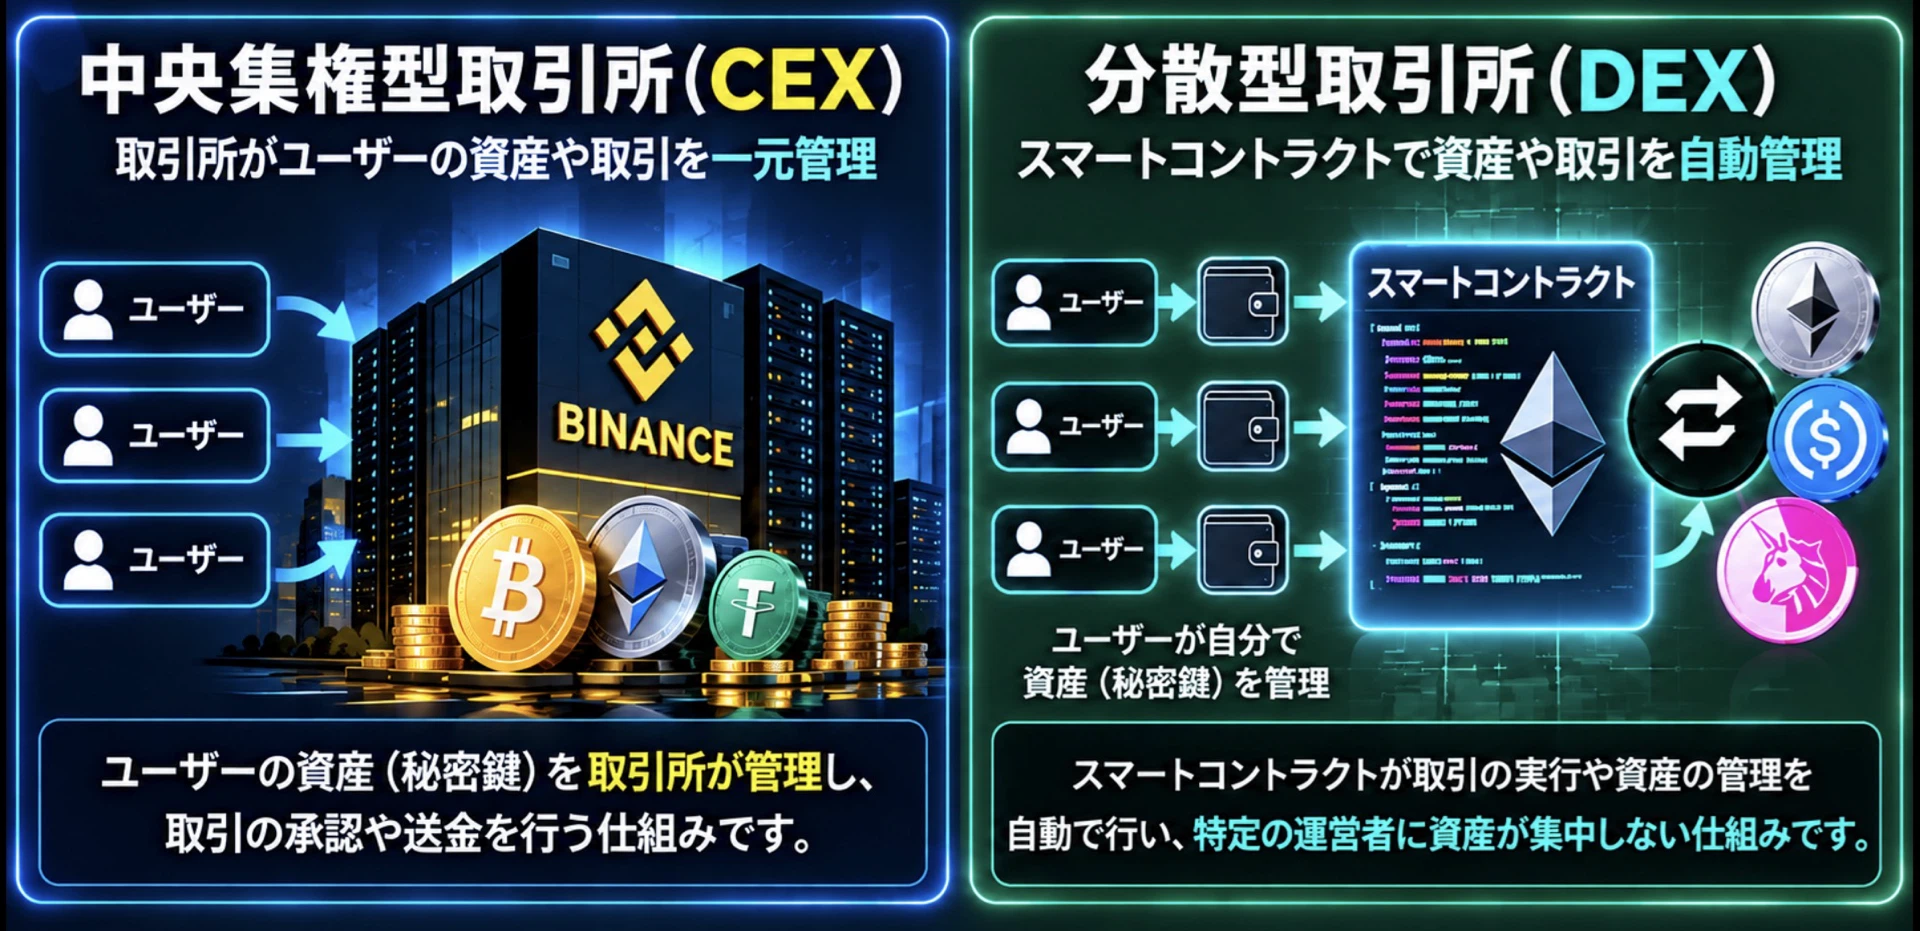
| 比較項目 | CEX | DEX |
|---|---|---|
| 代表例 | MEXC、BingX、Binance | Hyperliquidなど |
| 取引の管理 | 運営企業のシステムが中心 | ブロックチェーンや専用プロトコルを利用 |
| 秘密鍵の管理 | 一般的に取引所が管理 | 利用者が管理する仕組みが多い |
| 主なリスク | 取引所への攻撃、出金停止、管理上の問題 | スマートコントラクト、管理権限、秘密鍵の紛失 |
| 利用者の責任 | 取引所への依存が大きい | 自己管理の責任が大きい |
※DEXの設計はサービスごとに異なり、すべてが同じ仕組みではありません。
DEXにもハッキングリスクは存在する
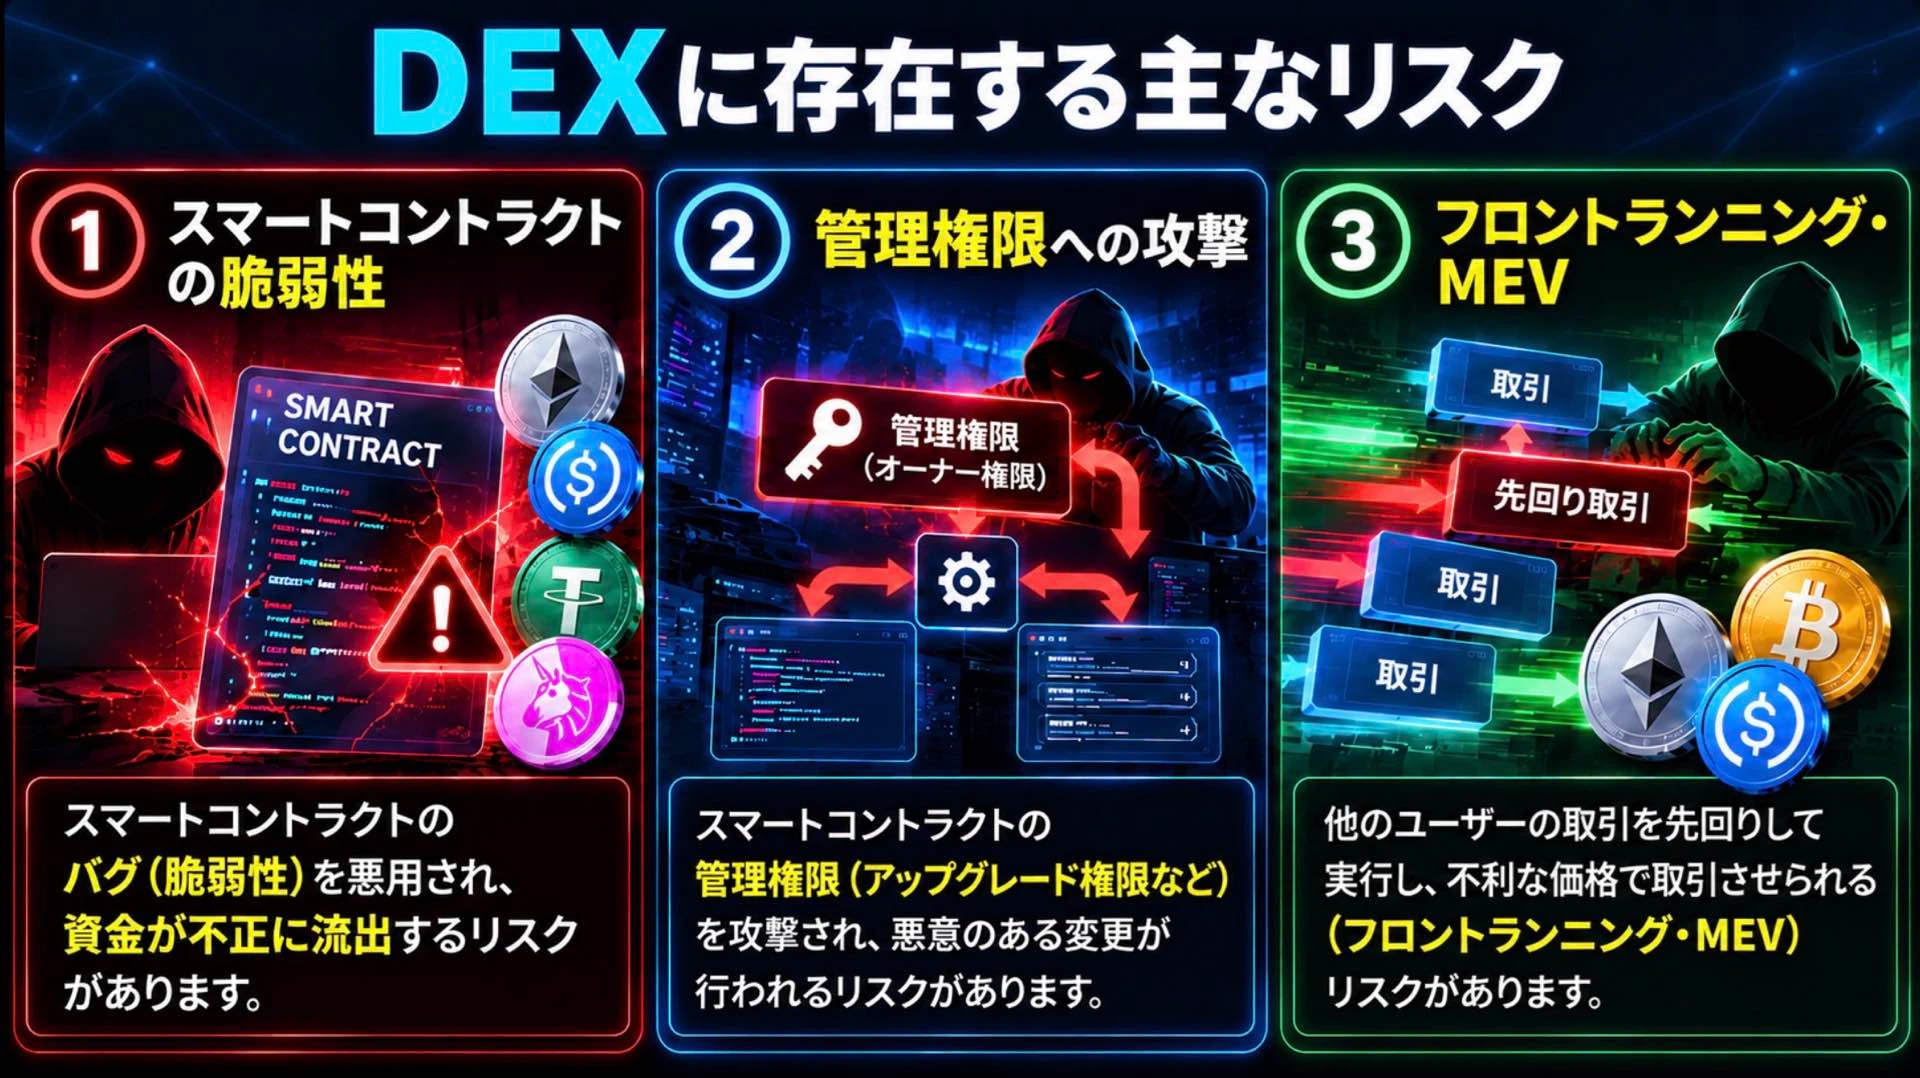
DEXでは、スマートコントラクトの脆弱性が悪用される可能性があります。
また、プロトコルの管理権限が侵害された場合、不正な変更が行われるリスクもあります。
取引の順序を利用するフロントランニングやMEVも、プロトコルによっては問題になります。
つまり、CEXとDEXはリスクの種類が異なるだけで、どちらも絶対に安全とは言えません。
取引所を選ぶ際には、資産管理の仕組みを理解することが重要です。
仮想通貨取引所のハッキングから資産を守る5つの対策
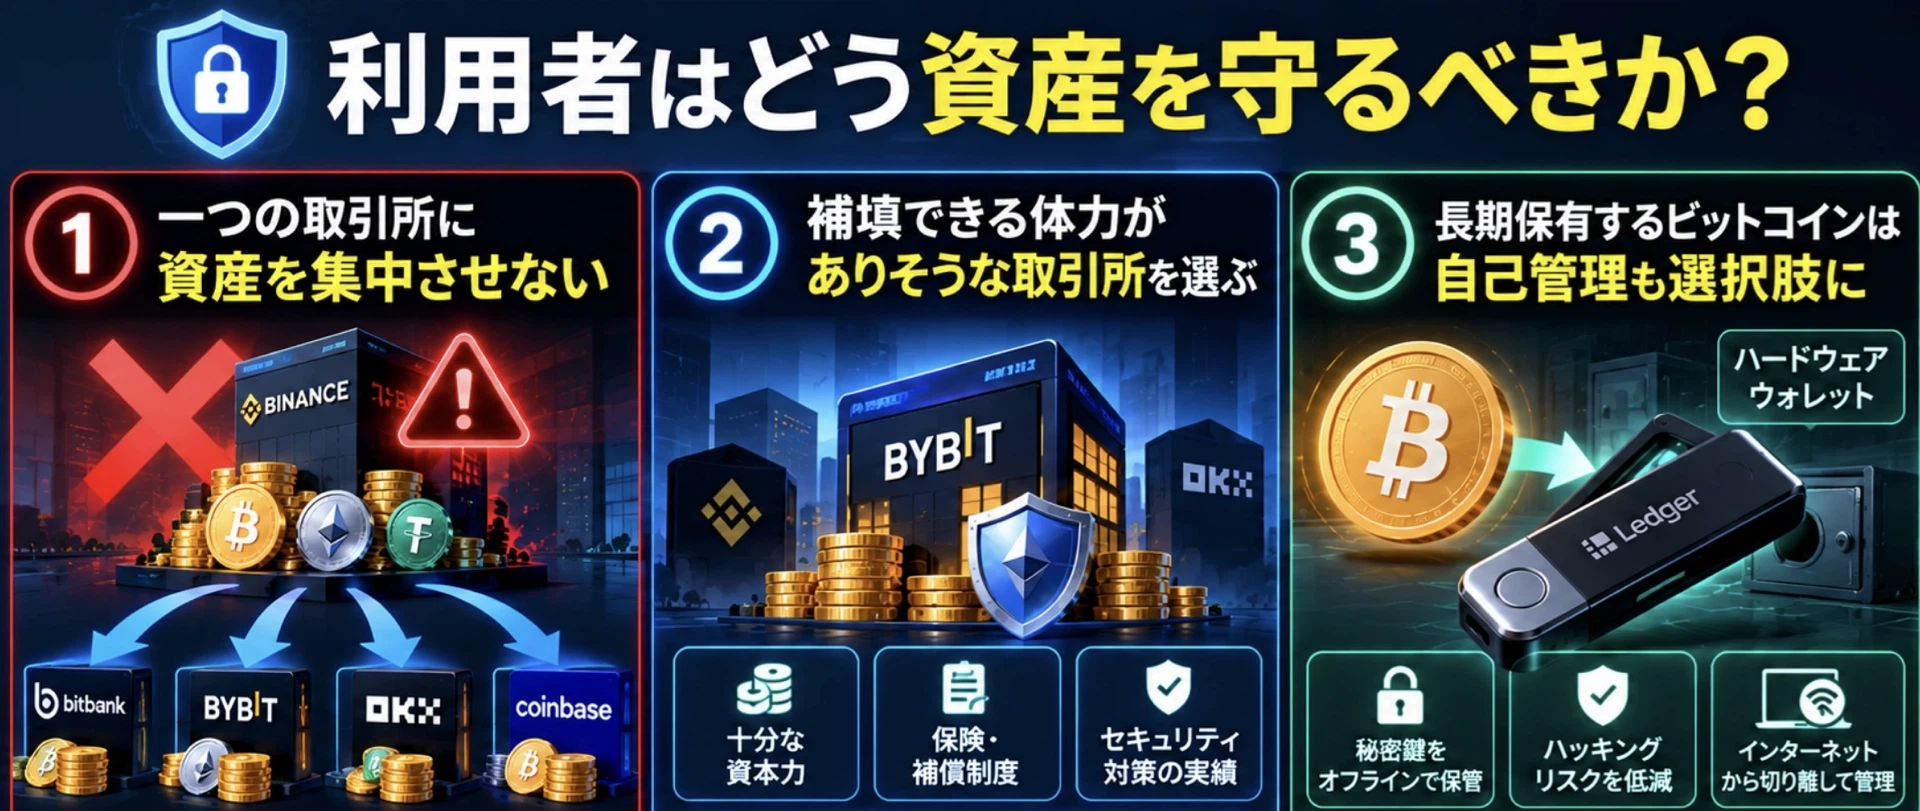
ここからは、利用者が実践できる対策を紹介します。
① 一つの取引所に資産を集中させない
まず重要なのは、すべての仮想通貨を一つの取引所に預けないことです。
複数の取引所やウォレットに資産を分散すれば、一つのサービスに問題が発生した際の影響を抑えられる可能性があります。
ただし、分散先を増やしすぎると管理が複雑になります。
自分で安全に管理できる範囲で分散することが重要です。
② 取引所の補填能力を確認する
取引所を選ぶ際には、手数料や取扱銘柄だけでなく、財務的な余力や利用者保護の仕組みも確認しましょう。
確認したいのは、準備金の公開状況、利用者資産の管理方法、セキュリティ対策、過去のトラブルへの対応などです。
ただし、補填基金や準備金の公開があっても、あらゆる損失の補填が保証されるわけではありません。
③ 長期保有するビットコインは自己管理も検討する
長期保有するビットコインについては、ハードウェアウォレットなどを利用した自己管理も選択肢になります。
秘密鍵を取引所に預けないことで、取引所のハッキングや出金停止の影響を抑えられる可能性があります。
一方、リカバリーフレーズの紛失や流出には十分な注意が必要です。
④ 二段階認証と出金設定を見直す
取引所のアカウントを守るためには、二段階認証の設定が重要です。
可能であれば、パスキーや認証アプリなど、フィッシングへの耐性を考慮した認証方法を利用しましょう。
また、出金先アドレスのホワイトリスト機能が提供されている場合は、利用を検討できます。
⑤ 取引に必要な資産だけを取引所に置く
頻繁に取引する資産と、長期保有する資産を分けて管理する方法もあります。
例えば、売買に利用するビットコインは取引所に置き、長期保有分は別のウォレットで管理するという考え方です。
取引所に預ける金額を必要な範囲に抑えることで、万が一の際の影響を限定できる可能性があります。
Binanceハッキング事件に関するよくある質問
Q.Binanceでハッキングされた資産は全額補填される?
Binanceは2026年10月30日の公式発表で、SAFU基金と自社資金を利用して、今回の事件による損失を補填する方針を示しています。
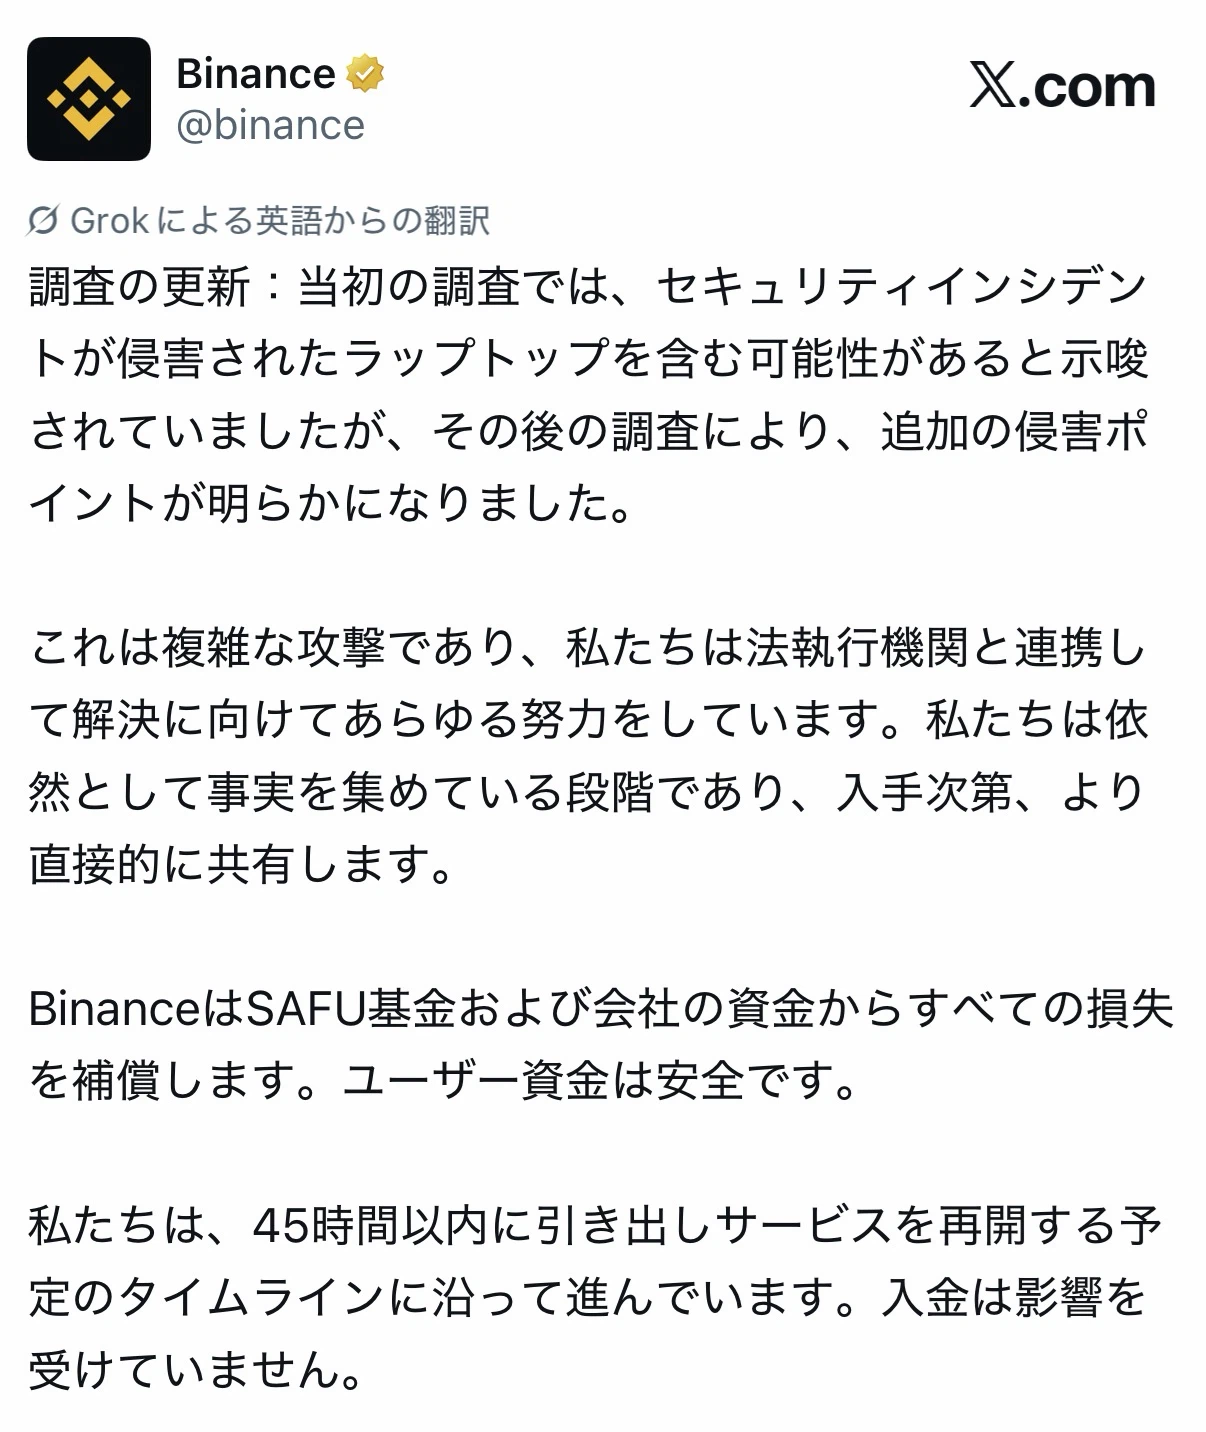
ただし、補填の進捗や出金サービスの状況については、最新の公式発表を確認する必要があります。
Q.Binanceの秘密鍵は流出した?
2026年10月30日時点では、Binanceは秘密鍵が流出した証拠を確認していないと説明しています。
ただし、攻撃経路の調査は継続中です。
Q.MEXCやBingXもハッキングされる可能性はある?
一般論として、すべての中央集権型取引所にセキュリティリスクは存在します。
ただし、今回のBinance事件によって、MEXCやBingXに具体的な脆弱性があると確認されたわけではありません。
Q.DEXならハッキングされない?
DEXにもスマートコントラクトの脆弱性や管理権限への攻撃などのリスクがあります。
CEXとは異なる仕組みですが、絶対に安全というわけではありません。
Q.ビットコインは取引所に預けない方がいい?
取引所への保管と自己管理には、それぞれメリットとデメリットがあります。
取引所は売買や送金が便利な一方、運営企業への依存があります。
自己管理は取引所への依存を減らせますが、秘密鍵やリカバリーフレーズを自分で安全に管理する必要があります。
保有目的や管理能力に応じて使い分けることが重要です。
まとめ|Binanceの約1兆円ハッキングから学ぶべきこと
2026年10月に発生したBinanceのハッキング事件では、約63億ドルという巨額の資産流出が公表されました。
今回の事件で特に重要なのは、秘密鍵そのものが流出した証拠が確認されていない点です。
取引所のセキュリティでは、秘密鍵だけでなく、内部システムや送金の承認プロセスを含めた対策が必要になります。
そして、こうしたリスクはBinanceだけに限られません。
MEXCやBingXなどのCEXにも共通する課題があり、HyperliquidのようなDEXにも異なる種類のリスクが存在します。
利用者として重要なのは、特定の取引所の安全性を過信しないことです。
資産を分散し、取引所の管理体制を確認し、必要に応じてハードウェアウォレットによる自己管理を取り入れることが、リスクを抑える選択肢になります。
取引所を信頼することと、すべての資産管理を任せることは別です。
今回の事件をきっかけに、自分のビットコインをどこで、どのように保管するべきか、改めて考えてみてはいかがでしょうか。
YouTubeでも詳しく解説
今回のBinanceハッキング事件について、攻撃手法や流出資産の移動、他の取引所への影響を図解しながら解説しています。
【次はどの取引所か】Binance1兆円ハッキング…他の取引所でも起こり得るのか?
▼動画はこちら
参考資料
※本記事は2026年10月31日時点の情報に基づいています。被害額や原因、補填・回収状況などは今後変更される可能性があります。
※本記事は情報提供を目的としたものであり、特定の取引所や金融商品の利用を推奨するものではありません。